Wenn Sie schon einmal einen Kredit beantragt haben, ist Ihnen vielleicht aufgefallen, dass Banken Ihre Kreditwürdigkeit genauestens prüfen und ihr besonderes Augenmerk widmen...
E-Mail ist wunderbar. Sie ist ein ungemein hilfreiches Werkzeug für die persönliche Kommunikation und ein wirklich gigantisches Geschäftsinstrument. Allerdings wimmelt es in der E-Mail-Kommunikation von Betrügern, unseriösen Absendern und Menschen mit bösen Absichten. Das Medium ist ein Tummelplatz für Betrug und Täuschung, Phishing und andere unlautere Praktiken sind weit verbreitet.
Selbst die besten Filter, die Ihr Postfach schützen sollen, haben manchmal Schwierigkeiten, wichtige von unerwünschten E-Mails zu trennen. Das bedeutet, dass auch eine sorgfältig verfasste E-Mail gelegentlich im Spam-Ordner landet. Ärgerlich.
Wie stellen Sie sicher, dass Ihre E-Mails die nötigen Informationen enthalten, um im Posteingang zu landen? Zum Glück gibt es verschiedene Möglichkeiten, Ihr Profil zu optimieren. Nehmen Sie sich ein Fensterleder zur Hand und lesen Sie weiter.
Es gibt viele Möglichkeiten, die Zustellbarkeit Ihrer geschäftlichen E-Mails zu verbessern. Eine davon ist die korrekte Authentifizierung.
Wir beginnen mit einer Betrachtung der Mechanismen, die dafür sorgen, dass E-Mail-Postfächer vor Betrug und Phishing geschützt sind. Vereinfacht gesagt, handelt es sich bei der E-Mail-Authentifizierung um eine Reihe von Techniken, die Internetanbieter verwenden, um zu entscheiden, ob eine E-Mail legitim ist und im Posteingang landet oder ob sie verdächtig ist und im Spam-Ordner landet.
Es erfordert ein gewisses Maß an Zusammenarbeit zwischen dem sendenden und dem empfangenden Server. Sie müssen dieselbe Sprache sprechen, damit das Ganze korrekt funktioniert.
Die Authentifizierung durch einen Internetdienstanbieter (ISP) erfolgt folgendermaßen: Zunächst prüft er, ob die im „Von“-Feld angegebene Identität mit dem Absender der E-Mail übereinstimmt. Anschließend prüft er, ob die Nachricht während der Übertragung verändert wurde.
Darüber hinaus wendet Ihr Internetanbieter (ISP) eine Reihe von Regeln an, um Ihre E-Mails zu filtern. Woher stammen diese Regeln? Von Ihnen. Sie legen fest, wie streng der Schutz sein soll. Anschließend konfigurieren Sie Ihre Server entsprechend, sodass Sie sicher sein können, dass in Ihrem Posteingang nur die gewünschten E-Mails landen und keine unangenehmen Überraschungen.
E-Mail-Marketing ist enorm beliebt. Es ist kostengünstig und hochwirksam. Das beste Marketing ist Multi-Channel-Marketing, daher sind E-Mail und Telefon zusammen ein unschlagbares Instrument. Das ist einer der Gründe, warum Anbieter von gehosteten VoIP-Diensten derzeit so erfolgreich sind. Doch was den reinen ROI angeht, ist E-Mail-Marketing – ob allein oder als Teil einer umfassenderen Strategie – kaum zu übertreffen.
Eines der Probleme mit E-Mails ist, dass sie ein sehr einladendes Umfeld für Betrüger bieten. Insbesondere Phishing ist erschreckend weit verbreitet. Wenn Sie das nicht glauben, liegt das wahrscheinlich daran, dass Sie von einem funktionierenden Filter profitieren.
Um sich einen Eindruck davon zu verschaffen, was ohne Authentifizierungssysteme passieren könnte, werfen Sie ab und zu einen Blick in Ihren Spam-Ordner. Sie werden sich wahrscheinlich in einem Sumpf aus Betrug, einem Morast der Geldgier, einem Sumpf aus – nun ja, Sie wissen schon – wiederfinden. Kurz gesagt: Es ist kein schöner Anblick.
Im Jahr 2021 waren 47.1 % aller weltweit versendeten E-Mails Phishing-E-Mails. Es handelt sich um eine regelrechte Epidemie der Veruntreuung, die sich stetig verschlimmert.
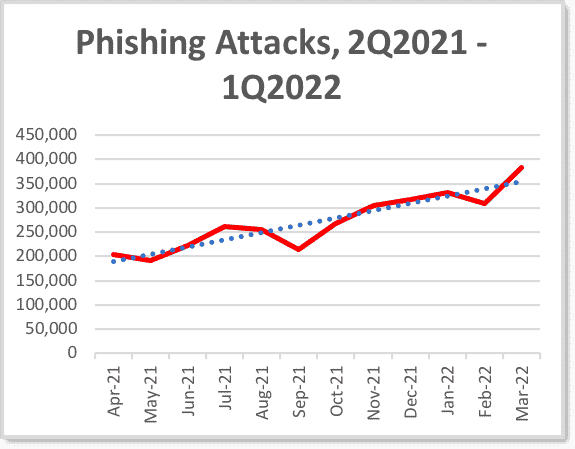
Bildquelle: apwg.org
Natürlich geht es nicht nur darum, wahllos Geld von Leuten zu erpressen. Es kann auch versuchen, einen ahnungslosen Empfänger dazu zu bringen, Schadsoftware zu öffnen. Oder es handelt sich einfach um simplen, direkten, lästigen, aber harmlosen Spam, der nur stört.
Auch bei der ausgehenden Kommunikation mit Kunden ist Authentifizierung unerlässlich. Durch Logo-Kopien und Manipulation des Absenderfelds können Spammer und Phishing-Betrüger schädliche E-Mails an Kunden versenden, die scheinbar von Ihrem Unternehmen stammen. Der dadurch entstehende Vertrauensverlust ist enorm.
Indem Sie sicherstellen, dass alle ausgehenden E-Mails von der Prüfung ihrer Authentizität profitieren, können Sie mit niedrigeren Nichtzustellungsraten und somit mit einem höheren ROI rechnen.
Gut, wir haben also besprochen, warum Authentifizierung unerlässlich ist. Schauen wir uns nun einige Methoden zu ihrer Implementierung an.
Bevor wir fortfahren, sollten wir uns vor Augen halten, dass die Authentifizierung nur ein Teilaspekt zur Verbesserung der Zustellbarkeit ist. Es kann auch sein, dass die Domain Ihres Unternehmens in puncto Reputation nicht optimal ist. Aber keine Sorge – es gibt Techniken, mit denen Sie Ihre Domain aufwerten und empfangende Server dazu anregen können, Ihre E-Mails problemlos zu empfangen.
Zurück zur Authentifizierung.

Bildquelle : dmarcian.com
SPF Diese Technik konzentriert sich auf die Überprüfung der Absenderidentität. Wenn eine Nachricht auf einem Empfangsserver eingeht, wird die ID überprüft, um sicherzustellen, dass die Ursprungs-IP-Adresse auf der Liste der legitimen Adressen für diese Domain steht.
Das SPF Der Eintrag wird im Klartext zum Domain Name System des Servers hinzugefügt (DNS). Die DNS ist ein öffentliches Dokument, das für alle einsehbar ist (aber nur für diejenigen von Interesse ist, die am E-Mail-Austausch beteiligt sind).
Diese Technik hat sich rasant verbreitet, nicht zuletzt, weil sie einfacher zu konfigurieren ist als viele andere. Manche Unternehmen bevorzugen jedoch eine robustere Authentifizierungsmethode. Es gibt zwar auch andere Systeme dieser Art, aber im Allgemeinen basieren sie auf … SPF. Mit anderen Worten, SPF ist ein wichtiger erster Schritt zu mehr Sicherheit.
Es gibt einige Punkte, die hier hervorgehoben werden sollten:

Bildquelle : demarcian.com
Der große Unterschied zwischen DKIM und SPF Bei der E-Mail-Verschlüsselung legt der Absender zunächst fest, welche Teile der E-Mail zur Verifizierung herangezogen werden sollen. Dies kann die gesamte Nachricht oder nur bestimmte Komponenten sein. Der ausgewählte Bereich wird dann verschlüsselt.
Nach Ankunft auf dem Empfangsserver wird der verschlüsselte Bereich entschlüsselt und daraufhin überprüft, ob auf dem Weg Manipulationen stattgefunden haben.
Dies geschieht mithilfe von Schlüsseln. Ein öffentlicher Schlüssel befindet sich im BNS des Absenders, ein privater Schlüssel auf dessen E-Mail-Server. Ausgehende Nachrichten werden anhand dieses privaten Schlüssels zu einem Hashwert verarbeitet und verschlüsselt.
Wenn die Nachricht empfangen wird, DKIM Die Unterschrift wird geprüft, und die DNS Der öffentliche Schlüssel wird nachgeschlagen. Dieser öffentliche Schlüssel muss den verschlüsselten Hash entschlüsseln können, andernfalls liegt ein Problem vor und die E-Mail wird abgewiesen.
Ein wichtiger Punkt ist hierbei, dass die Signatur für den E-Mail-Empfänger in der Regel nicht sichtbar ist. Sie ist ausschließlich für den empfangenden Server bestimmt und muss nicht Teil des E-Mail-Inhalts sein, der für den Empfänger sichtbar ist. Dadurch beeinträchtigt sie weder die Qualität noch die Lesbarkeit der Nachricht.
Mögliche Nachteile sind folgende:
DKIMist einigermaßen praktisch, aber viel besser, wenn es als Partnersystem in Verbindung mit dem nächsten Element auf unserer Liste verwendet wird.
Das ist eine jener Techniken, bei denen man denjenigen segnen möchte, der sich Akronyme ausgedacht hat. Auf jeden Fall DMARCDer bedeutende Beitrag von zur Welt der Authentifizierung liegt darin, wie es dem Server mitteilt, was zu tun ist, wenn SPF und DKIM Nachrichten ablehnen. Dies kann bedeuten, sie in Quarantäne zu stellen, abzulehnen oder gar nichts zu tun.
DMARC Es funktioniert auch, indem es die Verwendung der im Feld „Von“ festgelegten Domäne erzwingt und so verhindert, dass Hacker das Erscheinungsbild einer vertrauenswürdigen Domäne missbrauchen.
Schließlich haben DMARC Es bietet hervorragende Berichtsfunktionen, mit denen Sie Berichte über fehlgeschlagene Sendungen und Angriffe auf Ihre Domain anfordern können. So bleiben Sie über alle Versuche von Hackern, E-Mails im Namen Ihres Unternehmens zu versenden, stets informiert.
Dies sind die gängigsten Methoden zur Authentifizierung von E-Mails. Hier finden Sie eine praktische Bildübersicht, die Ihnen hilft, die Unterschiede zwischen ihnen zu verstehen.

Wir wenden uns nun einer vierten Technik zu, die ganz anders ist und viel leichter zu verstehen.
BIMI gibt es noch nicht lange, aber man erhofft sich dadurch eine deutliche Verbesserung der E-Mail-Zustellbarkeit.
Das Prinzip ist einfach und verständlich. Neben dem Absendernamen im Feld „Von“ befindet sich eine kleine Grafik. Diese hat üblicherweise einen Bezug zum Unternehmen, von dem die E-Mail stammt. Oftmals handelt es sich dabei um eine Version des Logos, die ein Symbol für das Kerngeschäft darstellt.
Wenn es sich beispielsweise um eine Haftungsausschlusserklärung von Pandadoc handelt, könnte ein Panda abgebildet sein. Handelt es sich um ein Update eines Outdoor-Unternehmens, etwa für ein Zelt, könnte es sich um eine Produktvorstellung eines Schuhgeschäfts handeln. Und so weiter.
Der Empfänger sieht dann die Grafik neben dem Namen des Absenders, was, rein optisch betrachtet, ein Gefühl von Authentizität vermittelt.
Der entscheidende Punkt ist jedoch: BIMI steht nicht jedem zur Verfügung. Um die Grafik nutzen zu können, muss der Absender bestimmte Authentifizierungsprotokolle erfüllen und einhalten.
BIMI ist eine einfache, aber sehr effektive Methode, Empfängern zu versichern, dass die Nachricht von einer vertrauenswürdigen Quelle stammt. Mit zunehmender Verbreitung werden sich die Nutzer daran gewöhnen, nach diesem Symbol zu suchen und dessen Fehlen als Grund zu sehen, die Art, den Inhalt und den Ursprung der E-Mail zu hinterfragen.

Bildquelle : dmarcly.com
Das bedeutet auch, dass der Empfänger seltener fälschlicherweise annimmt, es handele sich um Spam, was zu höheren Zustellraten führt.
Es gibt noch einige andere Techniken, die hier vorgestellt werden sollten. Sie sind weniger verbreitet oder etwas veraltet, aber Sie sollten sie kennen, falls sie in Ihrem nächsten Gespräch über Authentifizierung auftauchen.
Dies wurde von Microsoft entwickelt und ähnelt in gewisser Weise Folgendem: SPFDas System funktioniert ähnlich, indem es nach fehlerhaften Daten sucht, die auf ein Problem mit der Authentizität des Absenders hinweisen. Die Sender-ID fügt der Nachricht dann einen von mehreren Codes hinzu, von „Pass“ (diese Nachricht ist in Ordnung) bis „Perm Error“ (diese Nachricht weist eine erhebliche Unregelmäßigkeit auf). DNS).
Es wurde für Hotmail und Windows Live Mail entwickelt, die beide mittlerweile nicht mehr existieren (d. h. nicht nur cloudbasiert, sondern komplett eingestellt wurden), weshalb die Sender-ID heutzutage kaum noch anzutreffen ist. Sie wird jedoch in bestimmten Anwendungen, wie beispielsweise einigen Microsoft-Servern, verwendet.
Dies ist eine Erweiterung von DKIM, in denen Domains die Signaturinformationen der Absender veröffentlichen.
Dies ist eine Authentifizierungsmethode, die auf von Dritten bereitgestellten Zertifikaten basiert.
Als vertrauenswürdig geltende Domains sind in einer Liste enthalten, anhand derer der Empfänger die Authentizität des Absenders überprüfen kann.
Wenn Sie eine Marketingkampagne starten und sichergehen möchten, dass Ihre E-Mail-Adressen legitim sind, sollten Sie Folgendes in Betracht ziehen: MassenvalidierungListen mit E-Mail-Adressen werden an die validierende Organisation hochgeladen in TXT or CSV Sie werden formatiert und anschließend auf fehlerhafte Daten überprüft.
Die bereinigte Liste wird dann an den Kunden zurückgesendet, der sich auf deutlich bessere Zustellbarkeits- und Interaktionsraten verlassen kann.
Die Einrichtung dieser Funktionen ist gar nicht so schwierig. Nehmen wir eine gängige E-Mail-Plattform als Beispiel, um zu sehen, was dazugehört. HubSpot ist ein weit verbreitetes CRM-System mit umfangreichen E-Mail-Marketing-Tools. Wenn Sie es nutzen möchten… DKIM So versenden Sie E-Mails mit Hubspot.

Bildquelle : knowledge.hubspot.com
Beginnen Sie mit der Authentifizierung Ihrer Domain in Ihrem HubSpot-Konto. Erstellen Sie Ihre DKIM Signatur und verbinden Sie sie mit Ihrer DNS HubSpot generiert Daten, die Sie in Ihre Datensätze eingeben können. DNS Es wird ein Protokoll gespeichert, das Ihre ausgehenden E-Mails authentifiziert. Das ist im Prinzip alles. Andere E-Mail-Plattformen funktionieren weitgehend ähnlich.
Normalerweise läuft Ihr Authentifizierungssystem unauffällig im Hintergrund und erledigt seine Aufgaben zuverlässig. Dennoch sollten Sie es regelmäßig überprüfen, um sicherzustellen, dass alles einwandfrei funktioniert. Denn was früher ausreichend war, kann im Laufe der Zeit und durch die Entwicklung von Sicherheitslücken veraltet sein.
Es gibt verschiedene Möglichkeiten, dies zu tun. Der einfachste Ansatz besteht darin, manuelle Tests durchzuführen, beispielsweise indem Sie eine E-Mail an Ihr Konto senden und die Reaktion beobachten. So sehen Sie genau, ob die Nachricht überhaupt zugestellt wird und nicht im Spam-Ordner landet. Ein weiterer Vorteil ist, dass Sie sich in die Lage des Kunden versetzen können. Dadurch können Sie besser nachvollziehen, wie die E-Mail auf jemanden wirkt, der nicht mit dem Unternehmen in Verbindung steht. Ist sie verständlich? Wirkt sie zu aufdringlich? Ist sie zu passiv?
Eine weitere empfehlenswerte Methode ist die Überwachung Ihrer Marketingdaten. Sollten unerklärliche Anstiege abgelehnter Nachrichten oder ein drastischer Rückgang des Nutzerengagements auftreten, könnte ein Problem mit Ihrer Authentifizierung vorliegen. Ihre E-Mail-Plattform sollte diese Informationen bereitstellen können – gehen Sie zum Marketingbereich und prüfen Sie die E-Mail-Details, um die benötigten Leistungsdaten einzusehen.
DMARC ist eine weitere Informationsquelle, nutzen Sie sie also, falls vorhanden. Es ist ohnehin ratsam, solche Überprüfungen regelmäßig durchzuführen, insbesondere aber vor größeren Marketingmaßnahmen.
Schließlich sind Marketingkampagnen nicht billig, und Sie möchten nicht, dass Ihre Bemühungen durch fehlerhafte Authentifizierung zunichtegemacht werden. Die Authentifizierung stellt sicher, dass diese Verbindung überhaupt erst hergestellt wird. Es ist außerdem ratsam, Ihre Authentifizierungsdaten zu überprüfen, wenn Sie Ihre Zugangsdaten geändert haben. DNS Anbieter, da dies zu erheblichen Problemen bei der Authentifizierung führen kann.
Wir können viel von Zeitungen und anderen Medien lernen. Sie investieren viel Zeit und Mühe in den Aufbau und die Pflege ihres Rufs, damit die Menschen ihnen vertrauen. Alles, was diesen Ruf beeinträchtigen könnte – beispielsweise eine unbestätigte Meldung – wird mit äußerster Vorsicht behandelt.
So sollte es mit allem sein, was Ihr Unternehmensprofil beeinflusst. Die Verbindung mit unerwünschten Elementen darf Ihrem hart erarbeiteten Ruf für Ehrlichkeit und Kompetenz nicht schaden. Durch die Verwendung von E-Mail-Authentifizierung können Sie sicherstellen, dass dieser wichtige Teil Ihrer Kundenkommunikation so frei wie möglich von Betrug, Abzocke und Spam ist.
Hier finden Sie schnelle Antworten auf Ihre Fragen zu unseren Preisen und Tarifen.
Wenn Sie schon einmal einen Kredit beantragt haben, ist Ihnen vielleicht aufgefallen, dass Banken Ihre Kreditwürdigkeit genauestens prüfen und ihr besonderes Augenmerk widmen...
Spamfallen helfen E-Mail-Anbietern und Anti-Spam-Organisationen, Absender zu identifizieren, die Adressen durch unlautere Methoden erlangen. Es gibt drei Haupttypen von Spamfallen:...

Eine geschäftliche E-Mail-Adresse nutzt Ihre eigene Domain und signalisiert Kunden, Partnern und E-Mail-Anbietern sofort Professionalität. So richten Sie eine geschäftliche E-Mail-Adresse ein…
Kaltakquise per E-Mail funktioniert nach wie vor, wenn Infrastruktur, Listenqualität und Relevanz wichtiger sind als ausgefeilte Texte. Googles Absenderrichtlinien setzen Authentifizierung und niedrige Spam-Beschwerderaten voraus.
Catch-All-Domains (Accept-All-Domains) akzeptieren E-Mails für jeden lokalen Bereich. SMTP Da es sich um ein bestimmtes Niveau handelt, kann eine Standardprüfung oft nicht beweisen, dass ein Briefkasten...
Das Kontaktieren inaktiver oder ungültiger E-Mail-Adressen ist eine Verschwendung Ihres E-Mail-Marketing-Budgets und kann weitere negative Auswirkungen auf das E-Mail-Marketing Ihres Unternehmens haben....