Sind Sie auf der Suche nach einem Mailchimp Alternative? Mailchimp ist eine beliebte E-Mail-Marketing-Plattform, aber ihre langen Reaktionszeiten beim Kundenservice und ihre willkürlichen Regeln haben...
Wichtige Erkenntnisse
Innerhalb von 24–72 Stunden nach Veröffentlichung eines DMARC Sobald der erste zusammenfassende Bericht eintrifft, werden sofort alle legitimen und unautorisierten Server angezeigt, die in diesem Zeitraum E-Mails in Ihrem Domainnamen versendet haben. Der Haken dabei ist, wie in [Referenz einfügen] dokumentiert. DMARC.org €XNUMXLaut Protokollspezifikation handelt es sich bei diesen Berichten um maschinenformatierte XML-Dateien, die für automatisierte Parser und nicht für menschliche Leser bestimmt sind.
Zu wissen, wie man liest DMARC Berichte wandeln diese Rohdaten in operative Erkenntnisse um. Die gewonnene Transparenz ist wirklich wertvoll, aber erst nachdem das XML in ein handlungsrelevantes Format dekodiert wurde. Aktuell E-Mail-Spam-Statistiken Zeigen Sie auf, warum diese Sichtbarkeit wichtig ist: Spoofing und Identitätsdiebstahl sind weit verbreitet, daher benötigen Sie DMARC Berichte, um festzustellen, welche Absender E-Mails in Ihrem Domainnamen versenden.
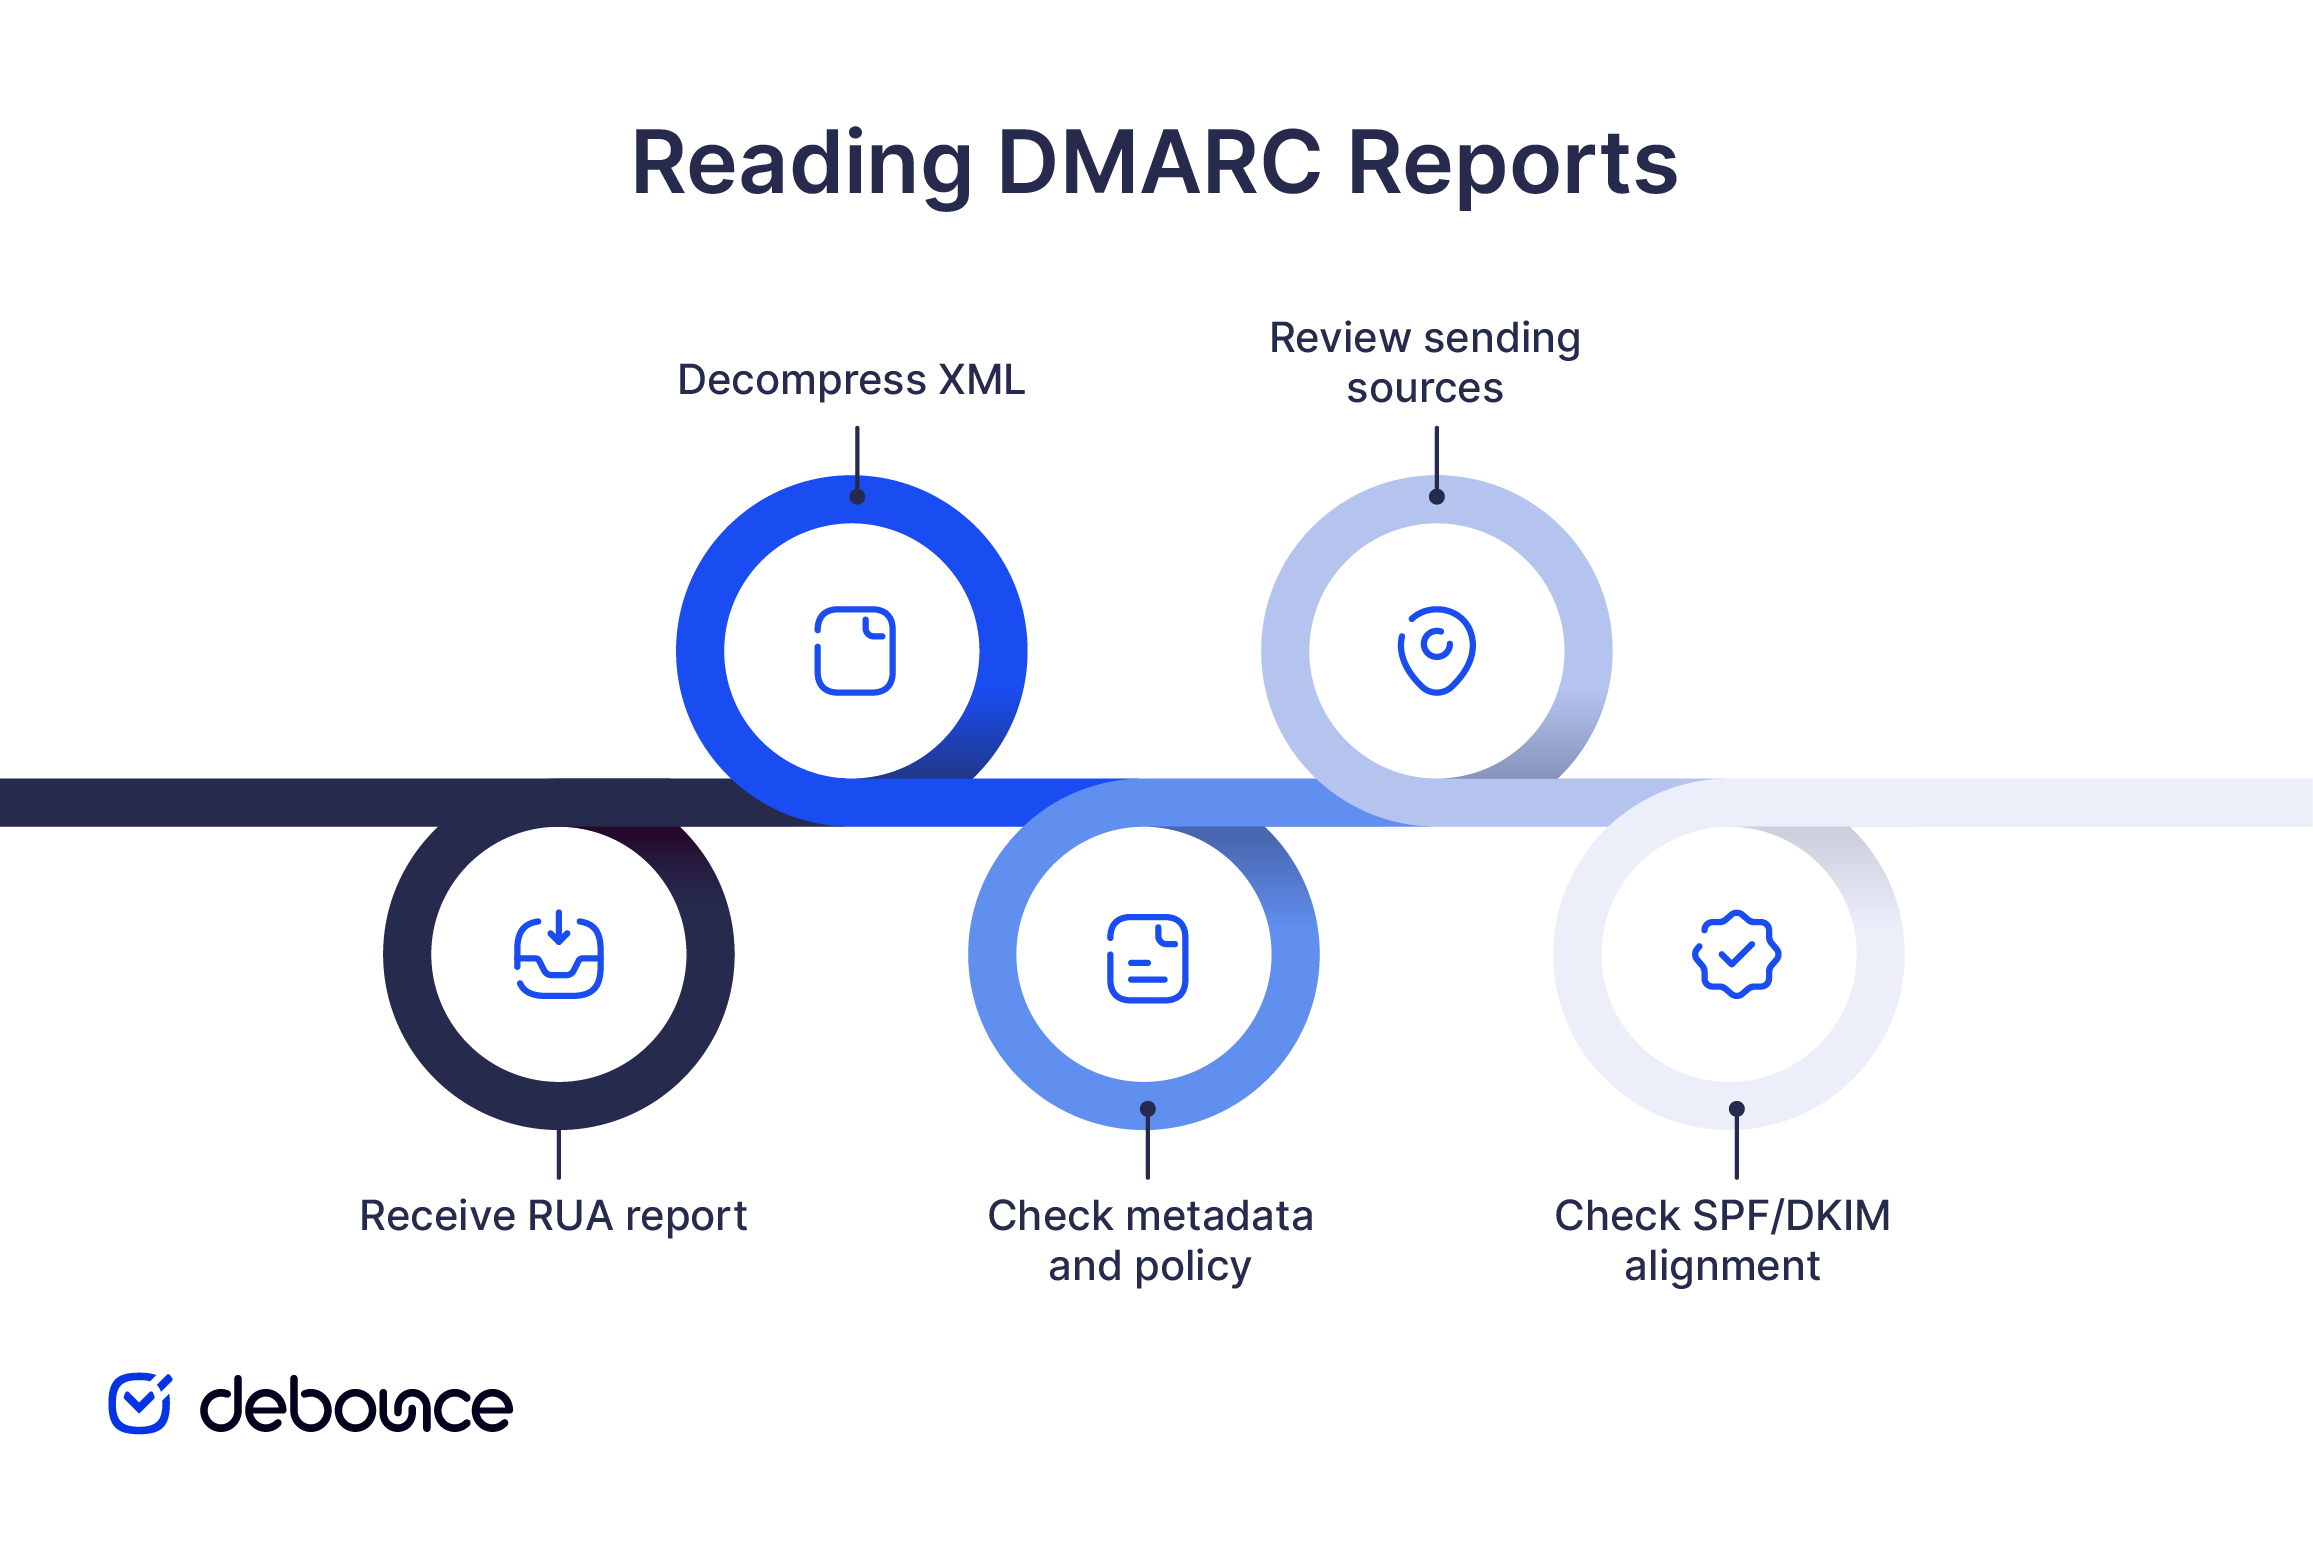
Der erste Lesevorgang dauert 15–30 Minuten. Nachfolgende Lesevorgänge von denselben Absendern dauern 2–3 Minuten, sobald das Muster bekannt ist. Die folgenden Schritte beschreiben den vollständigen Lesevorgang. DMARC Zusammenfassender Bericht von Anfang bis Ende.
Hier ist ein anonymisierter XML-Ausschnitt, der die in den folgenden Überprüfungsschritten verwendete Berichtsstruktur veranschaulicht:
<?xml version="1.0" encoding="UTF-8" ?>
<feedback>
  <report_metadata>
    <org_name>google.com</org_name>
    <email>[email protected]</email>
    <report_id>10296513920663916120</report_id>
    <date_range>
      <begin>1716768000</begin>
      <end>1716854400</end>
    </date_range>
  </report_metadata>
  <policy_published>
    <domain>yourdomain.com</domain>
    <adkim>r</adkim>
    <aspf>r</aspf>
    <p>none</p>
    <pct>100</pct>
  </policy_published>
  <record>
    <row>
      <source_ip>209.85.220.41</source_ip>
      <count>847</count>
      <policy_evaluated>
        <disposition>none</disposition>
        <dkim>pass</dkim>
        <spf>pass</spf>
      </policy_evaluated>
    </row>
    <auth_results>
      <dkim>
        <domain>yourdomain.com</domain>
        <result>pass</result>
      </dkim>
      <spf>
        <domain>yourdomain.com</domain>
        <result>pass</result>
      </spf>
    </auth_results>
  </record>
  <record>
    <row>
      <source_ip>198.51.100.23</source_ip>
      <count>312</count>
      <policy_evaluated>
        <disposition>none</disposition>
        <dkim>fail</dkim>
        <spf>fail</spf>
      </policy_evaluated>
    </row>
    <auth_results>
      <dkim>
        <domain>unknownsender.net</domain>
        <result>fail</result>
      </dkim>
      <spf>
        <domain>unknownsender.net</domain>
        <result>fail</result>
      </spf>
    </auth_results>
  </record>
</feedback>Bitte bestätigen Sie, dass ein dedizierter Posteingang Berichte an die in Ihrem Konto angegebene Adresse sammelt. DMARC rua= Tag des Datensatzes (zum Beispiel [E-Mail geschützt] Da E-Mail-Anbieter täglich aggregierte Berichte versenden, sammeln sich selbst bei einer Domain mit geringem Datenverkehr Dutzende von XML-Dateien pro Monat an; dadurch wird ein gemeinsam genutzter Posteingang schnell unüberschaubar.
Für kleine Domains mit gelegentlichem Prüfbedarf ist ein dediziertes Postfach ausreichend. Bei mehr als wenigen Berichten pro Woche oder für Organisationen, die mehrere Domains verwalten, sollte das rua=-Tag auf ein DMARC Eingabeadresse des Analysators für die automatische Datenanalyse.
Laden Sie die der Berichts-E-Mail beigefügte Datei herunter. Die meisten Berichte werden als .xml.gz- oder .zip-Archive geliefert, die zuerst entpackt werden müssen (unter macOS und Linux per Doppelklick oder mit gunzip; unter Windows per Rechtsklick und „Extrahieren“).
Öffnen Sie die erstellte .xml-Datei in einem beliebigen Texteditor, z. B. VS Code, Sublime Text oder Notepad++. Alternativ können Sie sie auch in einem Browser öffnen, was das Lesen von XML-Dateien oft erleichtert, da die Abschnitte als ausklappbare Knoten anstatt als ein langer Textblock angezeigt werden.
Wenn Sie nur gelegentlich einen Bericht prüfen, reicht es aus, die XML-Datei manuell zu öffnen. Erhalten Sie jedoch mehr als ein paar Berichte pro Woche, sollten Sie stattdessen einen automatisierten Parser verwenden. DMARC Die Berichte folgen einer einheitlichen Struktur, sodass Tools das XML viel schneller in Tabellen und Zusammenfassungen umwandeln können.
Suchen Sie die Der Block am Anfang der Datei gibt die meldende Organisation (Google, Microsoft, Yahoo, Mail.ru oder andere) sowie die Unix-Zeitstempel für Beginn und Ende des Berichtszeitraums an. Durch die Umwandlung dieser Zeitstempel in lesbare Datumsangaben lässt sich der 24-Stunden-Zeitraum des Berichts ermitteln.
Suchen Sie die Blockierung unmittelbar danach. Es zeigt die DMARC Die während des Berichtszeitraums aktive Richtlinie (p=keine, p=Quarantäne oder p=Ablehnung) und die Ausrichtungsmodi für beide SPF (aspf) und DKIM (adkim). Der Wert r bedeutet lockere Ausrichtung; s bedeutet strenge Ausrichtung.
Bestätigen Sie, dass die im Bericht dargestellte Richtlinie mit Ihrer übereinstimmt. DNS Die Aufzeichnungen zeigen derzeit eine Diskrepanz. Dies bedeutet, dass der Bericht einen Zeitraum vor der Verbreitung einer kürzlich erfolgten politischen Änderung abdeckt. Das ist zu erwarten und kein Problem, sondern dient lediglich der Kontextualisierung der Ergebnisse.
Scrollen Sie zu Blöcke. Jeder Datensatz repräsentiert eine sendende IP-Adresse und deren Ergebnisse, gruppiert nach Nachrichtenanzahl. Im obigen Ausschnitt hat 209.85.220.41 847 Nachrichten gesendet und bestanden. DMARC; 198.51.100.23 hat 312 Nachrichten gesendet und beide Male ist es fehlgeschlagen SPF und DKIM.
Erfassen Sie für jeden Datensatz die Und Die IP-Adresse identifiziert den Server, der behauptet hat, Nachrichten im Namen Ihrer Domain zu senden, während die Anzahl angibt, wie viele Nachrichten während des Berichtszeitraums von diesem Server eingegangen sind.
Führe eine Rückwärtsbewegung aus DNS Jede unbekannte Quell-IP wird überprüft. Legitime Absender werden zu bekannten Hostnamen aufgelöst (z. B. mail-sor-f41.google.com). Gmail, sendgrid.net für SendGridund amazonses.com für AWS SES). Unbekannte IP-Adressen sollten überprüft werden, bevor man von ihrer Legitimität ausgeht.
Finde in jedem Datensatz die Block. Er enthält den SPF Ergebnis und das DKIM Ergebnis für diese Quell-IP-Adresse, zusammen mit der Domäne, die jede Authentifizierungsmethode ausgewertet hat.
DMARC benötigt nur eines von SPF or DKIM um im ausgerichteten Modus zu übermitteln, damit die gesamte Nachricht übermittelt wird DMARC. Der Das Feld zeigt das endgültige Urteil (keine, Quarantäne oder Ablehnung) basierend auf der während des Berichtszeitraums aktiven Richtlinie an.
Kennzeichnen Sie jeden Datensatz, bei dem beides SPF und DKIM Wenn die Meldung "spf=fail" erscheint, obwohl der Absender legitim sein soll, handelt es sich um einen falsch konfigurierten Absender, der korrigiert werden muss, bevor die Richtlinie sicher verschärft werden kann. Ein Eintrag mit "spf=fail" und "dkim=pass" ist in der Regel unproblematisch, da die Nachricht trotzdem zugestellt wird. DMARC insgesamt.
DMARC Aggregatberichte entsprechen RFC 7489. Alle konformen Berichte verwenden dieselbe Struktur, unabhängig vom verwendeten E-Mail-Anbieter. Verwenden Sie diese Feldreferenz bei jeder Berichtsprüfung:
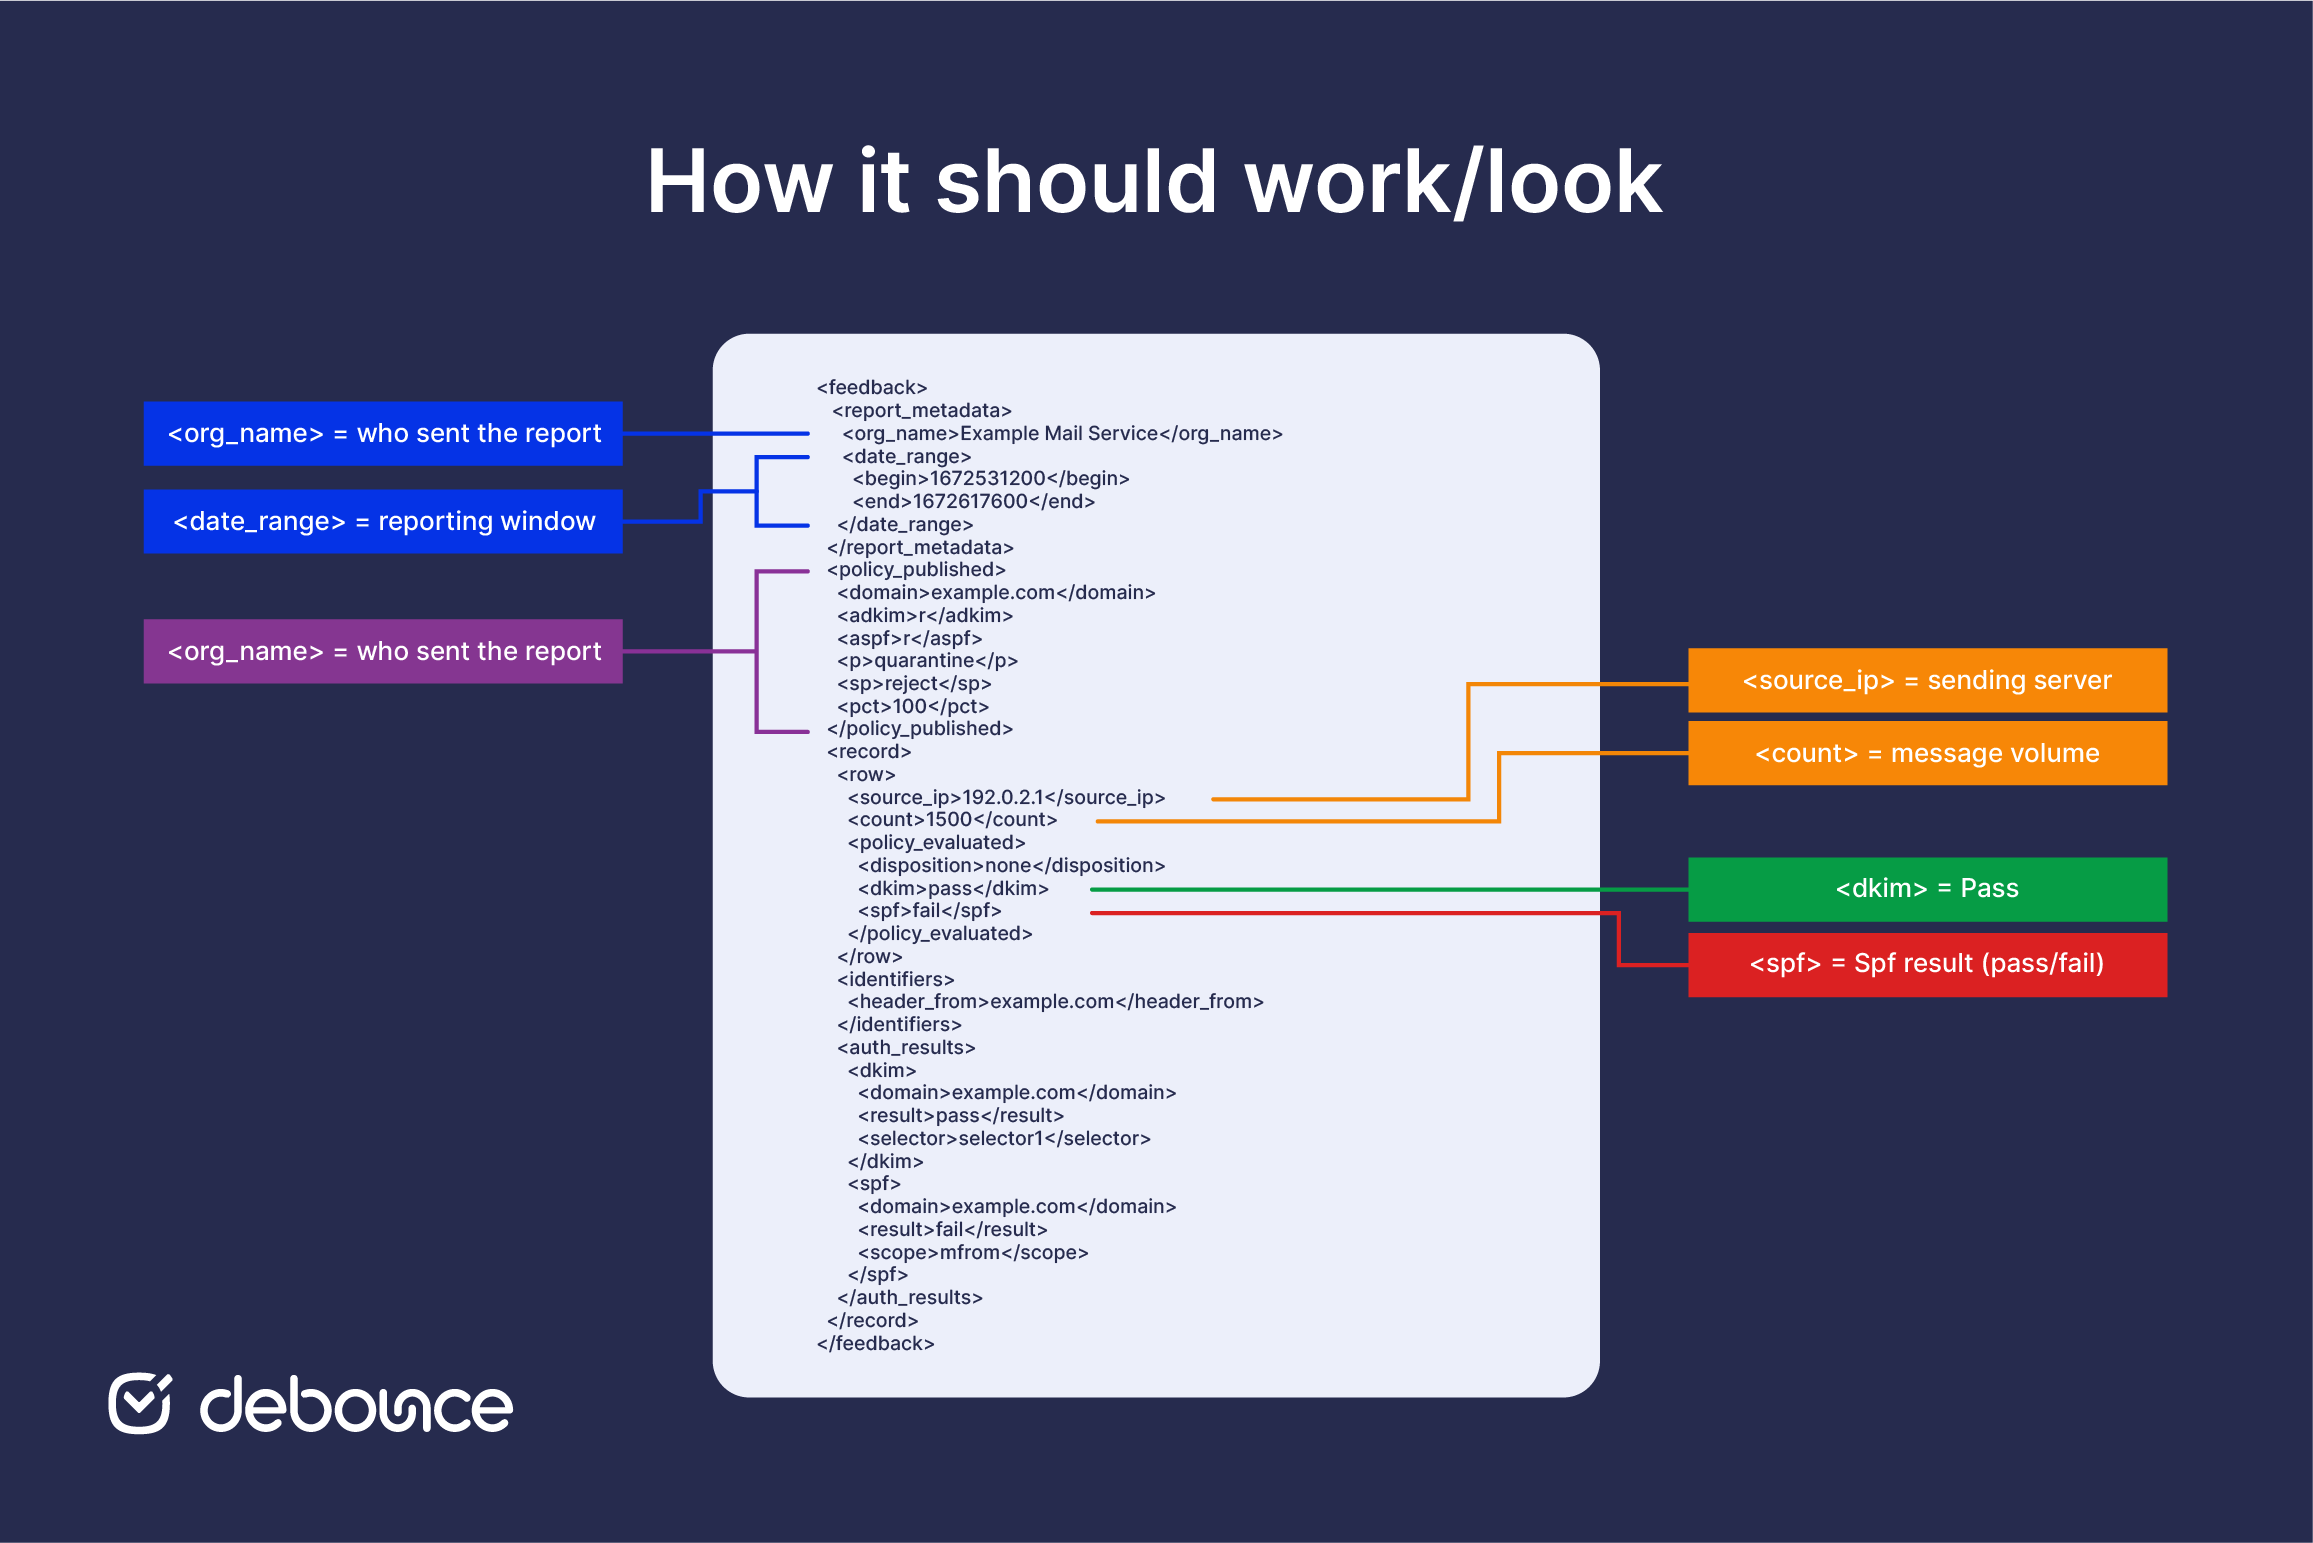
Sobald Sie diese vier Muster kennen, DMARC Die Berichte werden dadurch viel lesbarer. Anstatt sich durch einen Berg von XML-Daten zu wühlen, können Sie jeden Datensatz einer übersichtlichen Kategorie zuordnen.
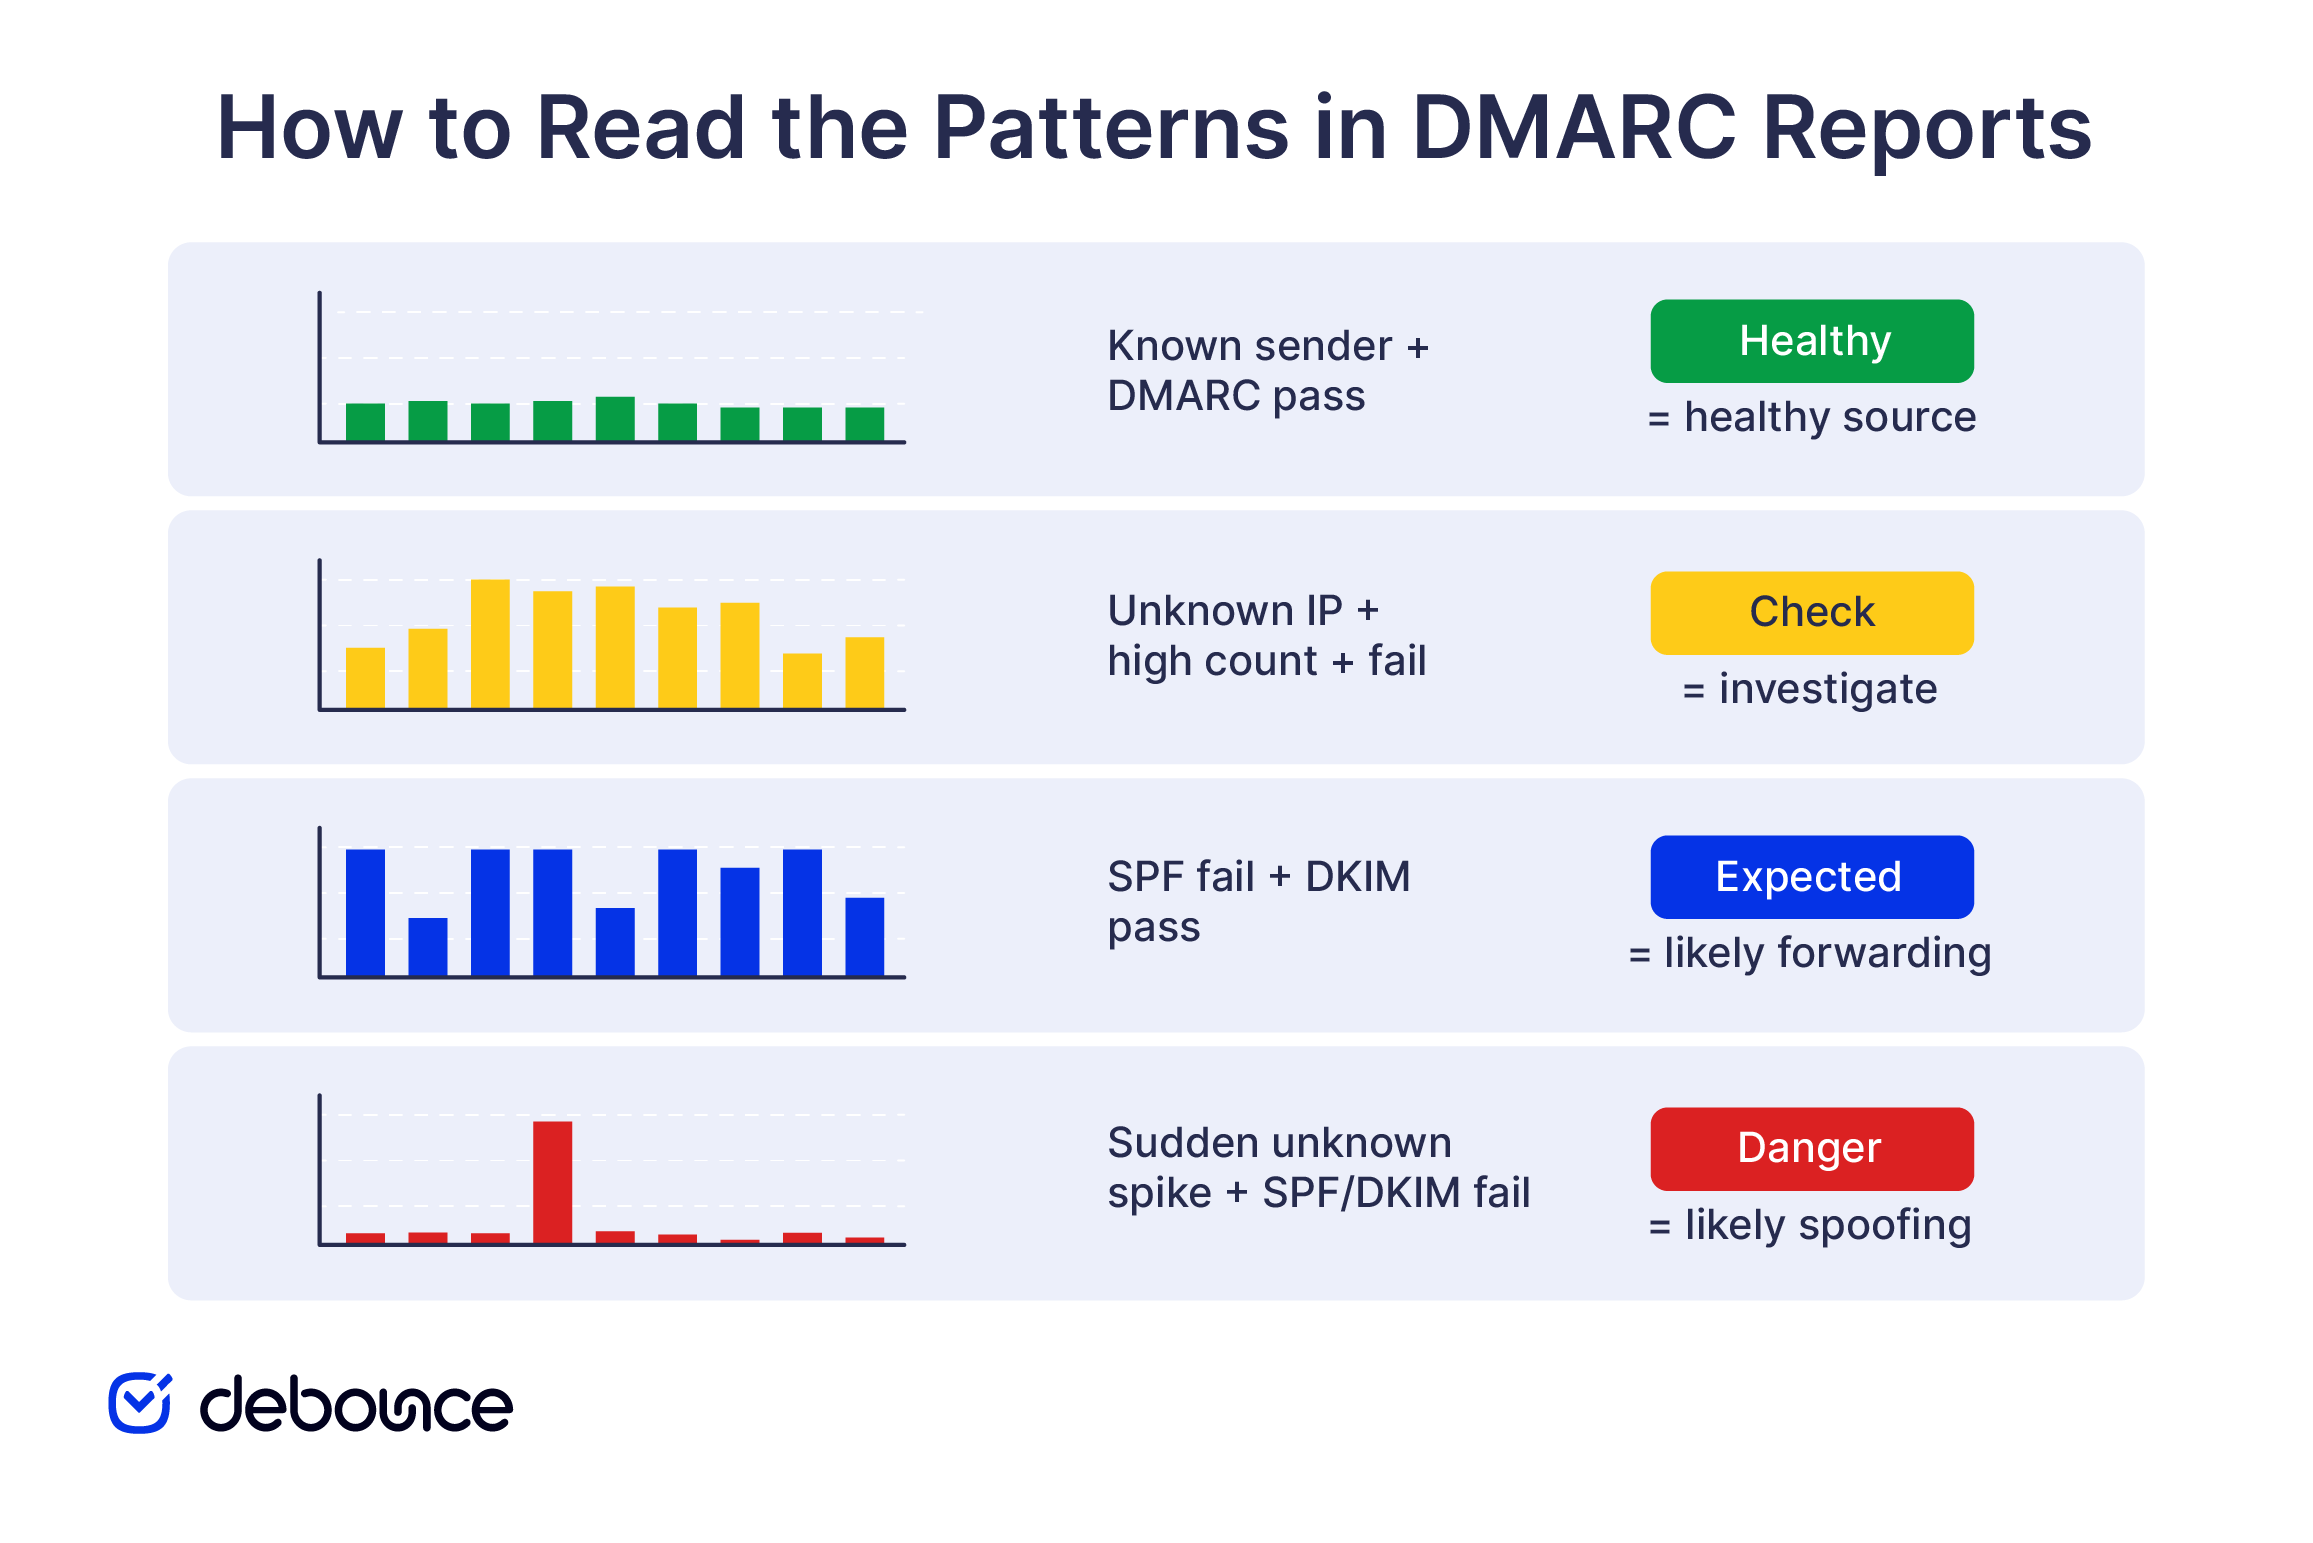
Ein bekannter Absender, wie Ihr ESPWenn eine Marketingplattform, ein Helpdesk oder ein CRM-System im Bericht mit sowohl dkim=pass als auch spf=pass erscheint, bedeutet dies, dass die Einrichtung für diese Quelle korrekt funktioniert.
Überprüfen Sie per Reverse-Case, ob die Quell-IP-Adresse zum erwarteten Provider gehört. DNSDies gilt insbesondere für Datensätze mit hoher Anzahl. Ein hohes E-Mail-Aufkommen von einer bekannten IP-Adresse mit dmarc=pass ist zu erwarten. Bestätigen Sie dies einmalig und verwenden Sie es anschließend als Grundlage für zukünftige Berichte.
Unbekannte IPs, die Hunderte oder Tausende von Nachrichten mit dmarc=fail senden, lassen sich in zwei Kategorien einteilen: Entweder handelt es sich um nicht autorisierte Absender, die aktiv Ihre Domain fälschen, oder um einen vergessenen legitimen Absender (ein altes Marketing-Tool, eine Schatten-IT-Integration), der nie ordnungsgemäß authentifiziert wurde.
Untersuchen Sie dies durch eine Überprüfung der IP-WHOIS-Informationen und eine Reverse-Credibility-Analyse. DNS Aufzeichnungen. Eine bekannte Spam-IP-Adresse deutet in der Regel auf Spoofing hin, während eine vergessene SaaS-Plattform meist auf ein Authentifizierungsproblem hinweist. Diese beiden Fälle erfordern unterschiedliche Reaktionen: Gefälschte E-Mails blockieren oder ablehnen, aber das Problem beheben. SPF or DKIM Ausrichtung für legitime Absender.
Eine Nachricht, die fehlschlägt SPF aber besteht DKIM Dies deutet häufig auf eine E-Mail-Weiterleitung hin. Der weiterleitende Server ist nicht in der Liste des ursprünglichen Absenders aufgeführt. SPF Aufnahme, also SPF scheitert. Aber DKIM funktioniert anders. Es signiert die Nachrichtenkopfzeilen, und diese Signatur bleibt oft erhalten, wenn die E-Mail weitergeleitet wird. Deshalb DKIM kann auch dann noch bestehen, wenn SPF fehlschlägt.
DMARC Passes insgesamt, wann immer entweder SPF or DKIM Die Datensätze stimmen überein, daher stellen sie kein Problem dar. Für Domains mit Empfängern, die E-Mail-Weiterleitung nutzen, ist dies das erwartete Verhalten. Der Bericht zeigt, wie sich die Weiterleitung auf die Authentifizierung auswirkt, nicht, dass ein Fehler aufgetreten ist. DMARC Konfiguration.
Eine zuvor unbekannte IP-Adresse sendet plötzlich ein hohes Nachrichtenaufkommen mit beiden SPF und DKIM Das Fehlschlagen ist ein klassisches Beispiel für gefälschte E-Mail-Signaturen. Jemand versendet E-Mails, die vorgeben, von Ihrer Domain zu stammen, über seine eigene Infrastruktur und versucht so, Spamfilter zu umgehen, indem er die Vertrauenssignale Ihrer Domain missbraucht.
Überprüfen Sie die IP-Adresse in Tools zur Bedrohungsanalyse wie AbuseIPDB oder Cisco Talos. Wenn die IP-Adresse mit Spam oder Missbrauch in Verbindung steht, ist der Anstieg wahrscheinlich bösartig. In diesem Fall ist es wichtig, die Einstellung „p=reject“ zu ändern. Sobald alle legitimen Absender entsprechend konfiguriert sind, hilft die vollständige Durchsetzung, gefälschte E-Mails zu blockieren, bevor sie Ihrer Absenderreputation schaden können.
Die meisten Teams stellen innerhalb der ersten Woche nach Erhalt der Berichte von der manuellen XML-Prüfung auf einen automatisierten Parser um. Die Wahl hängt vom Berichtsvolumen, dem Budget und dem erforderlichen Detaillierungsgrad der Analyse ab.
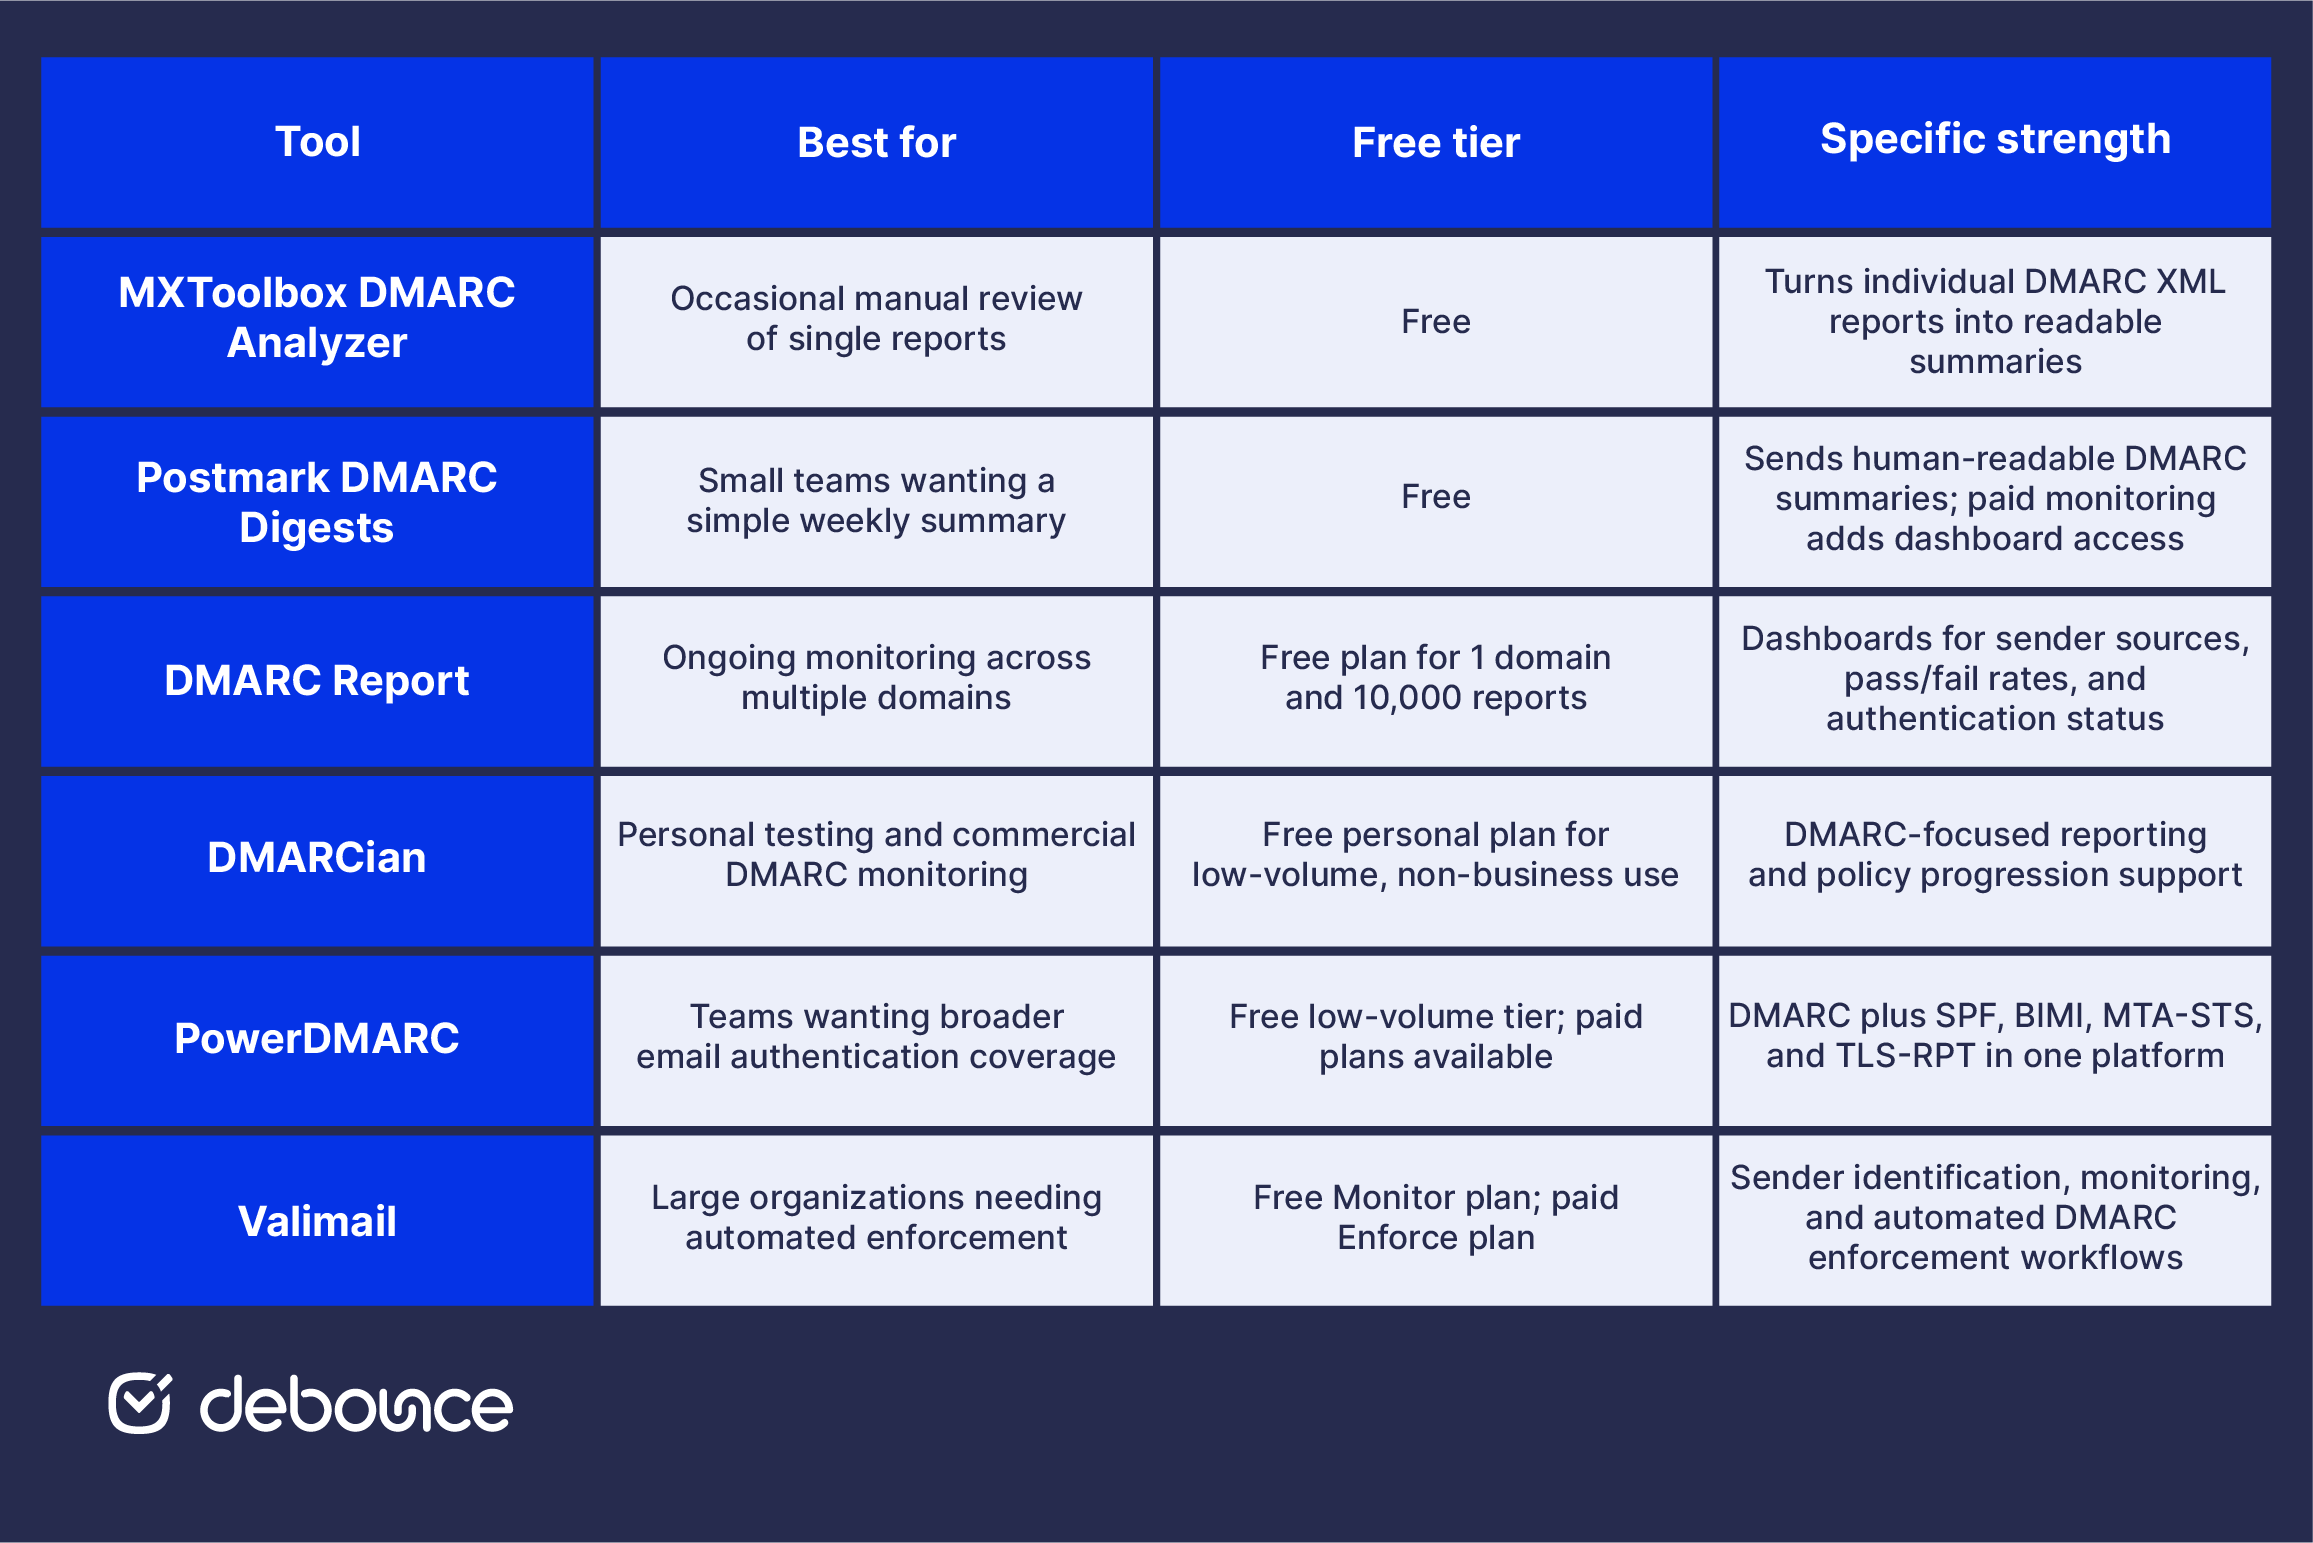
Für die meisten Teams am Anfang empfiehlt sich MXToolbox für gelegentliche manuelle Überprüfungen und Postmark. DMARC Digests für passives Monitoring sind eine praktische, kostenlose Kombination. Wechseln Sie zu einem dedizierten Analysator wie DMARCian, wenn die Anzahl der Domänen oder das tägliche Berichtsvolumen eine manuelle Überprüfung unpraktisch macht.
Lesebrillen DMARC Berichte sind nur dann hilfreich, wenn man sie zur Entscheidungsfindung nutzt. Der Prozess ist einfach: Alle Absender identifizieren, Abstimmungsprobleme beheben und dann die Durchsetzung einleiten.
Verknüpfen Sie die Optimierung Ihrer Richtlinien mit einer konsequenten Listenpflege. Die Authentifizierung bestätigt, dass die E-Mail von Ihnen stammt, während saubere Listen die Bounce-Rate reduzieren, die unabhängig vom Authentifizierungsstatus Ihrer Reputation schaden. Die Validierung von Listen vor größeren Versandkampagnen hält die Bounce-Rate niedrig, und die Bereinigung Ihrer E-Mail-Liste von veralteten oder ungültigen Kontakten schützt die Reputationssignale, die jede Phase der Richtlinienentwicklung unterstützen.
DMARC Aggregierte Berichte liefern operative Daten. Es geht nicht darum, sie theoretisch zu lesen, sondern auf Grundlage ihrer Erkenntnisse zu handeln. Korrigieren Sie legitime Absender, die die Synchronisierung nicht bestehen. Untersuchen Sie unbekannte IP-Adressen. Ergreifen Sie Maßnahmen zur Durchsetzung der Richtlinien, sobald Ihre vertrauenswürdigen Quellen zuverlässig funktionieren.
Ziel ist ein unauffälliger Bericht: bekannte Quellen, konstante Erfolgsquoten und keine plötzlichen Anstiege des Anfragevolumens durch unbekannte IPs. Diese Vorhersagbarkeit macht p=reject sicher und schützt Ihre Domain vor Identitätsdiebstahl.
Validieren Sie im Rahmen Ihrer Ausrichtungsphase Ihre Absenderlisten mit DeBounce. Validierung der E-Mail-Liste Entfernt ungültige, temporäre und risikoreiche Adressen aus den Listen Ihrer authentifizierten Versandströme. Dadurch bleiben die Bounce-Raten niedrig und Ihre durch Authentifizierung aufgebaute Reputation geschützt. Laden Sie Ihre Liste hoch, entfernen Sie unerwünschte Einträge und versenden Sie E-Mails mit der Gewissheit, dass saubere Authentifizierung und saubere Daten Hand in Hand gehen.
Aggregierte Berichte sind tägliche XML-Zusammenfassungen aller Authentifizierungsergebnisse innerhalb eines Berichtszeitraums; forensische Berichte hingegen sind Echtzeitwarnungen zu einzelnen fehlgeschlagenen Nachrichten. Forensische Berichte sind aufgrund von Datenschutzbedenken selten geworden: Die meisten Anbieter versenden sie nicht mehr, und die meisten Teams verlassen sich ausschließlich auf aggregierte Berichte.
Zusammenfassende Berichte werden in der Regel einmal täglich von den einzelnen berichtenden Organisationen versendet und decken den Zeitraum der letzten 24 Stunden ab. Große Anbieter wie Google und Microsoft versenden Berichte täglich; kleinere Anbieter versenden sie möglicherweise seltener oder gar nicht.
Entweder wurde im Berichtszeitraum keine E-Mail von der Domain versendet, oder die rua=-Adresse ist falsch konfiguriert, und die Berichte erreichen den Posteingang nicht. Überprüfen Sie das rua=-Tag in der DNS Der Datensatz ist korrekt, das Postfach existiert und empfängt externe E-Mails.
Prüfen Sie in den ersten zwei Wochen stichprobenartig einige Tagesberichte, um das Absenderverhalten Ihrer spezifischen Absender zu erkennen. Anschließend sollten automatisierte Tools Auffälligkeiten erkennen. Lesen Sie die vollständigen Berichte nur dann, wenn im Übersichts-Dashboard etwas Ungewöhnliches auftaucht.
Mindestens 2–4 Wochen im Status „p=none“ (keine Angabe) zur Erfassung aller Absender, gefolgt von weiteren 2–4 Wochen zur Bestätigung der konsistenten Übereinstimmung, bevor auf „p=quarantäne“ (Quarantäne) umgeschaltet wird. Anschließend 2–4 Wochen im Status „p=quarantäne“, bevor auf „p=reject“ (Ablehnung) umgeschaltet wird. Die Richtlinien sollten nur dann verschärft werden, wenn die Berichte über mehrere aufeinanderfolgende Berichtszyklen hinweg konsistente Erfolgsquoten aufweisen.
Hier finden Sie schnelle Antworten auf Ihre Fragen zu unseren Preisen und Tarifen.
Sind Sie auf der Suche nach einem Mailchimp Alternative? Mailchimp ist eine beliebte E-Mail-Marketing-Plattform, aber ihre langen Reaktionszeiten beim Kundenservice und ihre willkürlichen Regeln haben...
Eine eigene Domain für Ihre geschäftlichen E-Mails verleiht Ihrem Unternehmen ein Maß an Professionalität und Glaubwürdigkeit, das generische E-Mail-Adressen wie gmail.com oder outlook.com nicht erreichen können.
Überprüfen Sie E-Mail-Adressen vor dem Versenden immer, insbesondere bei Kaltakquise, um Fehlermeldungen und Filterprobleme zu vermeiden. Regelmäßiges Bereinigen und erneutes Überprüfen der E-Mail-Liste reduziert das Risiko von Fehlermeldungen.

Unternehmensplattformen schützen vor Advanced Persistent Threats und BEC, Datenschutzanbieter konzentrieren sich auf Verschlüsselung, und Hygiene-Dienste verhindern Zustellungsfehler und Listenverunreinigungen....
Wenn Sie ein Yahoo-Konto haben oder Gmail Wenn Sie ein Konto haben, wissen Sie, wie überfüllt Ihr Posteingang mit unerwünschten Nachrichten werden kann. Die gute Nachricht: Google und...
E-Mail-Marketing-Software unterstützt heute Automatisierung, Segmentierung, Analysen und kanalübergreifende Kommunikation, die sich direkt auf Umsatz und Kundenbindung auswirken. Die richtige E-Mail-Marketing-Plattform…