
Die Domainreputation umfasst die Zustellbarkeit von E-Mails, die Websicherheit und das Vertrauen in Plattformen, nicht nur die Absenderreputation. Der Aufbau einer guten Domainreputation erfordert monatelanges, konsequentes Verhalten;...

Wichtige Erkenntnisse
Mehrere SPF Schallplatten gehören zu den häufigsten Ursachen für SPF PermError, ein Authentifizierungsfehler, der dazu führt, dass jede von Ihrer Domain gesendete E-Mail fehlschlägt. SPF Es wird geprüft, ob die Anfrage legitim ist oder nicht. In den meisten Fällen geschieht dies, wenn ein neuer E-Mail-Dienst hinzugefügt wird, ohne den bestehenden zu entfernen oder mit ihm zusammenzuführen. SPF Rekord. SPF (Sender Policy Framework) ist ein DNS TXT Ein Eintrag, der angibt, welche Mailserver berechtigt sind, E-Mails im Namen Ihrer Domain zu versenden. Wenn mehr als ein solcher Eintrag vorhanden ist, wird er verwendet, um die Mailserver zu identifizieren, die berechtigt sind, E-Mails im Namen Ihrer Domain zu versenden. SPF Wenn ein Datensatz existiert, können die empfangenden Mailserver nicht bestimmen, welchen sie verwenden sollen, was zu Authentifizierungsfehlern führt, die sich auf die Posteingangszuordnung auswirken, Spamfilter auslösen oder dazu führen können, dass Nachrichten zurückgewiesen werden.
Nein. Laut der RFC 7208 Spezifikation zufolge sollte eine Domäne nur einen einzigen Eintrag haben. SPF Rekord.
Wenn ein empfangender Mailserver die Domain überprüft DNS und findet mehrere TXT Bei Datensätzen, die mit v=spf1 beginnen, kann nicht bestimmt werden, welcher Datensatz ausgewertet werden soll. Stattdessen wird ein Fehler zurückgegeben. SPF PermError.
An SPF PermError führt dazu, dass jede von der Domain gesendete E-Mail fehlschlägt. SPF Authentifizierung, einschließlich legitimer Nachrichten. Abhängig von den Richtlinien des empfangenden Mailservers und Ihren Authentifizierungseinstellungen können diese E-Mails abgelehnt, in den Spam-Ordner verschoben oder zu Problemen führen. harte Sprünge.
Glücklicherweise ist das Duplikat vorhanden. SPF Datensätze können in der Regel aufgelöst werden, indem alle autorisierten Absenderquellen zu einem einzigen Datensatz zusammengefasst werden. SPF Rekord.
Die meisten Domains enden mit mehreren SPF Die Einträge entstehen eher durch versehentliches Hinzufügen als durch fehlerhafte Konfiguration. Die häufigste Ursache ist das Hinzufügen eines neuen E-Mail-Dienstleisters, ohne ihn mit dem bestehenden zusammenzuführen. SPF Aufzeichnungen. Viele Anbieter stellen ihre eigenen bereit. SPF Eintrag und weisen Sie die Benutzer an, ihn als neuen Eintrag hinzuzufügen. TXT Datensatz, ohne zu erklären, dass eine Domain nur einen haben sollte. SPF Rekord.
Doppelte Datensätze können auch dann entstehen, wenn verschiedene Teams sie verwalten DNS Marketing-, IT- und DevOps-Teams konfigurieren möglicherweise unabhängig voneinander Sendedienste, ohne zu bemerken, dass ein anderes Team dies ebenfalls tut. SPF Ein entsprechender Datensatz existiert bereits.
Darüber hinaus hinterlassen ältere Konfigurationen oft veraltete SPF veraltete Datensätze. Alte E-Mail-Marketing-Plattformen, Anbieter von Transaktions-E-Mails oder frühere DNS Die Einstellungen werden möglicherweise nicht mehr verwendet, aber ihre SPF Einträge bleiben in DNS und erstellen doppelte Datensätze.
Um das zu vermeiden Probleme mit der E-Mail-Zustellbarkeit die mit Fehlkonfigurationen einhergehen SPF Es ist wichtig zu überprüfen, ob Ihre Domain mehrere Einträge hat. SPF Hier sind drei zuverlässige Methoden, mit denen Sie mehrere Datensätze überprüfen können. SPF Records.
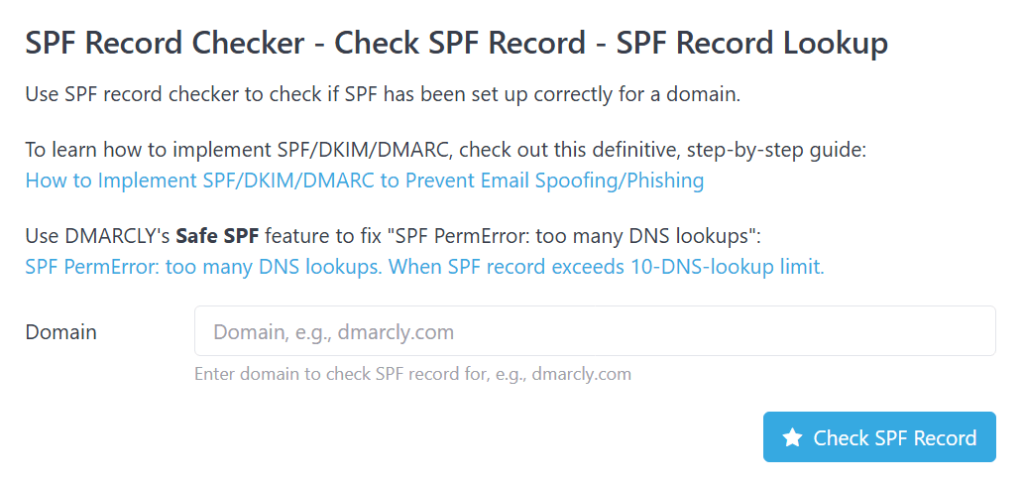
Die Verwendung von SPF Validierungstools gehören zu den schnellsten und einfachsten Möglichkeiten, mehrere Fehler zu überprüfen. SPF Aufzeichnungen. Einige der vertrauenswürdigen SPF Zu den Datenprüfern gehören:
Bei den meisten dieser Online-Tools müssen Sie lediglich einen einzigen Domainnamen in das dafür vorgesehene Feld auf der Webseite des Tools eingeben und auf die Schaltfläche „Aktion“ klicken, um den Vorgang zu starten. SPF Aktenprüfung.
Das Tool wird Folgendes ausführen: DNS Suchen Sie nach der Domain Ihrer Domain. TXT Anschließend werden diese Datensätze analysiert, um festzustellen, ob welche mit dem Buchstaben „“ beginnen. SPF Datensatzkennung, v=spf1. Die meisten Prüfprogramme geben explizit an, ob mehr als ein Datensatz gefunden wurde. SPF Eintrag für Ihre Domain. Beispielsweise könnte ein Tool eine Meldung wie „mehrere SPF gefundene Datensätze oder jede Liste auflisten SPF Es wurde separat erfasst.
Wenn Sie Zugriff auf Ihre DNS Einstellungen über Ihren Domain-Registrar oder Hosting-Anbieter DNS Managementplattform, die Sie identifizieren können TXT Überprüfen Sie die mit Ihrer Domain verknüpften Datensätze. Suchen Sie nach Einträgen, die mit „v=spf1“ beginnen. Wenn Sie mehrere „v=spf1“-Einträge finden, bedeutet dies, dass Ihre Domain Duplikate enthält. Sie können auch prüfen, ob mehrere Einträge aufgrund unterschiedlicher aktiver E-Mail-Dienstleister oder veralteter Konfigurationen vorhanden sind. Dies hilft Ihnen festzustellen, welche Einträge entfernt und welche zu einem einzigen gültigen Eintrag zusammengeführt werden müssen. SPF Rekord.
Wenn Sie technisch versiert sind, können Sie ein einfaches DNS Abfrage über das Terminal oder die Eingabeaufforderung. Verwenden Sie dig (unter Linux und macOS) und nslookup (unter Windows):
Sobald Sie die Eingabeaufforderungen ausgeführt haben, erhalten Sie eine Liste aller SPF Einträge für Ihre Domain. Wenn Sie mehr als einen Eintrag sehen SPF Wenn es sich um einen Datensatz handelt, bedeutet dies, dass Sie Duplikate haben, die entweder zusammengeführt oder entfernt werden müssen, um sicherzustellen, dass... SPF Einhaltung von Standards und E-Mail-Zustellung. Gelegentliche Aufgaben übernehmen. SPF Kontrollen, um Ihre SPF Der Datensatz muss RFC 7208-konform sein. Überprüfen Sie außerdem immer die Einstellungen Ihrer Domain. DNS TXT Datensätze vor dem Hinzufügen eines neuen SPF Eintrag, alle Teams ausrichten oder E-Mail-Administratoren, die Ihren Eintrag verwalten DNS um doppelte Einträge zu vermeiden und eine klare Liste der autorisierten Absender zu führen.
Sie haben also bestätigt, dass Sie mehrere haben. SPF Wie kann man mehrere Datensätze zu einem einzigen Datensatz zusammenführen?
Alle SPF Die Datensätze folgen derselben Grundstruktur: v=spf1 [Mechanismen] [Qualifikator]all. Ziel ist es, die autorisierten Sendemechanismen aus jedem Datensatz zu einem gültigen zusammenzufassen. SPF Aufzeichnung unter Beibehaltung der allgemeinen Syntaxkonformität.
Der „Einschließen“-Mechanismus ermöglicht Ihnen SPF Sie benötigen einen Eintrag, um Drittanbieterdienste wie E-Mail-Marketing-Plattformen zu autorisieren, in Ihrem Namen E-Mails zu versenden. Wenn Sie beispielsweise Google Workspace für geschäftliche E-Mails und eine separate E-Mail-Marketing-Plattform für Kampagnen verwenden, benötigen Sie möglicherweise zunächst zwei Einträge. SPF Aufzeichnungen:
Da man aber nicht mehrere haben kann SPF Aufzeichnungen oder einfach kopieren und einfügen TXT Datensätze in einen anderen Datensatz zusammenführen, sollten sie zusammengeführt werden in:
Denken Sie daran, dass jede „include“-Anweisung zu den 10 Punkten zählt. DNS Begrenzen Sie daher die Anzahl der hinzuzufügenden „include“-Mechanismen.
Die „ip4“- und „ip6“-Mechanismen in SPF Mit diesen Datensätzen können Sie bestimmte IP-Adressen oder -Bereiche autorisieren, die im Namen Ihrer Domain E-Mails versenden dürfen. Wenn Ihre Domain mehrere solcher Datensätze hat, … SPF In jedem Datensatz kann eine andere IP-Adresse oder mehrere andere Adressen mit „ip4“ oder „ip6“ angegeben werden:
Wenn Sie die Datensätze korrekt zusammenführen, sollte das Ergebnis wie folgt aussehen:
Dieser SPF Datensatz autorisiert:
Die „a“- und „mx“-Mechanismen in SPF Records ermöglichen es E-Mail-Servern, Absender anhand von domänenbezogenen Konfigurationen zu authentifizieren.
Hier ist ein Beispiel für einen zusammengeführten „a“- und „mx“-Datensatz: v=spf1 a mx ip4:192.168.1.1 include:_spf.example.com -all
Die beiden Einträge erscheinen nur einmal am Anfang des Eintrags. Stellen Sie sicher, dass der „a“-Mechanismus mit der IP-Adresse Ihrer aktuellen Domain übereinstimmt. Wenn die MX-Einträge Ihrer Domain nur eingehende E-Mails verarbeiten (Empfang, aber kein Versand), müssen Sie „mx“ nicht angeben. Sie können einfach „include“-Anweisungen verwenden, die die autorisierten Absenderdomains auflisten.
Sobald Sie mehrere erfolgreich zusammengeführt haben SPF Wenn die Datensätze in einen gültigen Datensatz zusammengeführt werden, besteht der nächste Schritt darin, dies ordnungsgemäß in Ihrer Domain zu implementieren. DNS zu üben.
Für jedes SPF Datensatz. Wird einer der beiden Werte überschritten, wird Ihr zusammengeführter Datensatz beschädigt. SPF Ein Datensatz kann genauso fehlschlagen wie mehrere Datensätze. SPF Aufzeichnungen würden.
Hilft dabei DNS Suchgrenzen: SPF Die Anzahl der Datensätze ist auf 10 begrenzt. DNS Lookups. Jeder include-, a-, mx-, exists- oder redirect-Mechanismus, der eine Lookup-Operation durchführt. DNS Die Abfrage zählt zu diesem Limit. Wenn Sie es überschreiten, SPF Die Validierung gibt ein Ergebnis zurück SPF PermError. Entfernen Sie ungenutzte Dienste, beschränken Sie unnötige Include-Mechanismen und testen Sie Ihren Datensatz mit Tools wie MXToolbox oder Kittermans. SPF Validator. SPF Eine weitere Option ist die Glättung der Adressliste, vorausgesetzt, die IP-Adressliste wird stets aktuell gehalten.
Beachten Sie die Zeichenbegrenzungen in SPF Aufzeichnungen: . Der SPF Die Zeichenkette ist auf 255 Zeichen begrenzt. Länger SPF Datensätze können in mehrere in Anführungszeichen gesetzte Zeichenketten aufgeteilt werden, DNS Die Datensätze werden während der Suche automatisch zusammengeführt. Um Kompatibilitätsprobleme zu vermeiden, sollte der Datensatz jedoch so kurz wie möglich gehalten werden, indem redundante Mechanismen und ungenutzte Dienste entfernt werden.
Mehrere haben SPF Einträge in Ihrem E-Mail-Verzeichnis können die Zustellbarkeit Ihrer E-Mails und Ihre Absenderreputation beeinträchtigen. Einige Einträge können zwar entfernt werden, wenn sie unnötig, redundant oder veraltet sind, andere sind jedoch unerlässlich. In diesem Fall empfiehlt es sich, diese zu einem einzigen Eintrag zusammenzuführen. SPF Aufzeichnung gemäß RFC 7208, sicherstellen, dass sie innerhalb der DNS Datensatzsuche und Zeichenkettenbeschränkungen. Führen Sie außerdem gelegentlich folgende Schritte aus: SPF prüft und koordiniert alle Teams, die Ihr Unternehmen betreuen DNS Einstellungen zur Vermeidung doppelter Einträge.
Eine korrekt konfigurierte SPF Ein Eintrag schützt zwar Ihre Absenderdomain, kann aber eine Mailingliste mit ungültigen oder inaktiven E-Mail-Adressen nicht reparieren. Um die besten Chancen auf eine Zustellung im Posteingang zu haben, kombinieren Sie eine korrekt konfigurierte Mailingliste mit einer E-Mail-Adresse, die Ihre Absenderdomain schützt. SPF Datensatz mit einer sauberen, validierten E-Mail-Liste. DeBounce hilft dabei, ungültige und veraltete Kontakte zu identifizieren, bevor diese die Absprungrate erhöhen oder andere Auswirkungen haben. Absender Ruf.
Ja. Schon seit DMARC beruht auf SPF und / oder DKIM Ausrichtung, ein SPF PermError kann verhindern SPF vom Vorbeigehen DMARC Schecks. Wenn DKIM Wenn auch die Ausrichtung fehlschlägt, kann die Nachricht fehlschlagen. DMARC Gesamtauthentifizierung.
Sie sollten nicht einen Datensatz behalten und den anderen löschen, es sei denn, Sie sind sicher, dass der gelöschte Datensatz nicht mehr benötigt wird. Überprüfen Sie alle autorisierten E-Mail-Dienste, die Ihre Domain verwendet, und führen Sie dann alle erforderlichen Versandmechanismen in einem einzigen zusammen. SPF Datensatz vor dem Entfernen der Duplikate.
Most SPF Die Aktualisierung der Datensätze beginnt sich innerhalb weniger Stunden auszubreiten, aber vollständig DNS Die Vermehrung kann je nach Ihren Bedingungen bis zu 48 Stunden dauern. DNS Anbieter- und TTL-Einstellungen. Nach der Weitergabe erneut ausführen. SPF Überprüfen Sie, ob der neue Datensatz zurückgegeben wird.
Jede Domäne braucht ihre eigene SPF Datensatz. Wenn mehrere Domains dieselbe E-Mail-Infrastruktur verwenden, ihre SPF Datensätze können ähnliche Mechanismen enthalten, aber jede Domain sollte ihre eigene Single Record veröffentlichen. SPF Rekord in seinem DNS Zone.
Hier finden Sie schnelle Antworten auf Ihre Fragen zu unseren Preisen und Tarifen.
Die Domainreputation umfasst die Zustellbarkeit von E-Mails, die Websicherheit und das Vertrauen in Plattformen, nicht nur die Absenderreputation. Der Aufbau einer guten Domainreputation erfordert monatelanges, konsequentes Verhalten;...
Eine gesunde Abmelderate pro E-Mail-Kampagne liegt unter 0.5 %; eine Rate über 1 % ist ein deutliches Warnsignal, das hinsichtlich Inhalt, Häufigkeit und … untersucht werden sollte.
Wer hat denn keine E-Mail-Adresse? Fast jeder. Sie ist einer der beliebtesten Kommunikationskanäle weltweit. Sie ermöglicht Ihnen nicht nur...
Eine Öffnungsrate von 20–25 % ist für die meisten Marketing-E-Mails ein guter Wert; über 40 % ist hervorragend, während Werte unter 15 % auf mögliche Probleme hindeuten können. Öffnungsraten …

Die Verifizierung ist eine Momentaufnahme. Sie bestätigt, dass eine Adresse am Tag der Überprüfung funktioniert hat, nicht heute. Google bittet Absender, ihre...
Nutzen Sie Ihr Handy oder Ihren Laptop häufig, um Ihre E-Mails zu checken? Dann sind Sie nicht allein. Denn Studien zeigen, dass…