
Nutzen Sie Ihr Handy oder Ihren Laptop häufig, um Ihre E-Mails zu checken? Dann sind Sie nicht allein. Denn Studien zeigen, dass…
Wichtige Erkenntnisse
Sie öffnen Ihren Browser, geben sorgfältig die Webadresse Ihrer Bank ein und drücken die Eingabetaste. Die Seite sieht völlig normal aus. Dasselbe Logo. Dasselbe Layout. Dasselbe Anmeldefeld. Sie geben Ihren Benutzernamen und Ihr Passwort gedankenlos ein. Später stellen Sie fest, dass es gar nicht Ihre Bank war und Ihre Zugangsdaten bereits in fremden Händen sind.
Das ist Pharming. Dabei handelt es sich um einen Angriff, der Ihren Internetverkehr umleitet, noch bevor die Seite geladen ist, und Sie unbemerkt auf eine gefälschte Website weiterleitet, die dem Original täuschend ähnlich sieht. Anders als beim Phishing, bei dem Sie durch einen verdächtigen Link verleitet werden sollen, beruht Pharming nicht auf einem offensichtlichen Fehler. Sie können die richtige Adresse eingeben, verdächtige E-Mails vermeiden und sogar die Adresse noch einmal überprüfen. URLund landen trotzdem am falschen Ort, ohne es zu merken.
Wer versteht, wie Pharming funktioniert, kann subtile Warnsignale leichter erkennen und Maßnahmen ergreifen, um seine Daten zu schützen, bevor sie offengelegt werden.
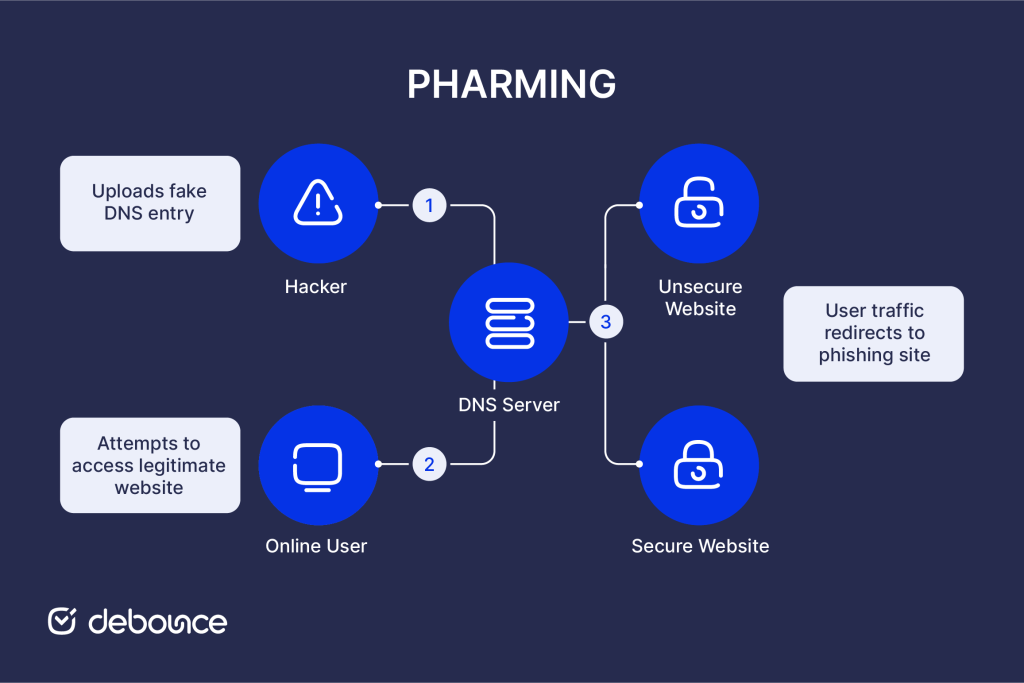
Pharming ist ein Cyberangriff, der Nutzer von legitimen Webseiten auf gefälschte Kopien umleitet, ohne dass dafür – abgesehen von der anfänglichen Kompromittierung der Infrastruktur – weitere Aktionen oder Täuschungsversuche der Nutzer erforderlich sind. Der Begriff setzt sich aus „Phishing“ und „Farming“ zusammen und verdeutlicht, wie Angreifer Zugangsdaten und sensible Daten massenhaft sammeln. Anstatt einzelne Nutzer zu täuschen, ermöglicht Pharming Angreifern, Informationen von vielen Nutzern gleichzeitig zu erfassen, indem sie die Systeme manipulieren, die den Webverkehr steuern.
Wenn Sie eine Webadresse wie „mybank.com“ eingeben, weiß Ihr Gerät nicht direkt, wo sich diese Website im Internet befindet. Es fragt das Domain Name System (DNS) ab.DNSEin Server übersetzt die für Menschen lesbare Domain in eine numerische IP-Adresse, die den tatsächlichen Server lokalisiert. Pharming manipuliert diesen Übersetzungsprozess und ersetzt legitime IP-Adressen durch vom Angreifer kontrollierte.
Nutzer gelangen über ihre eigene, korrekte Navigation auf betrügerische Webseiten, nicht über verdächtige Links oder Warnungen. Ohne sorgfältige Prüfung von Sicherheitszertifikaten und subtilen Hinweisen… URL Im Detail gibt es oft keinen visuellen Hinweis darauf, dass etwas nicht stimmt.
Pharming nutzt die DNS Der Auflösungsprozess, der jedem Website-Besuch zugrunde liegt, sei es auf Infrastrukturebene oder auf einzelnen Geräten.
Jede Website existiert unter einer numerischen IP-Adresse (wie 203.0.113.42), die ihren Serverstandort identifiziert. DNS Server verwalten Datenbanken, die Domainnamen (mybank.com) in IP-Adressen übersetzen. Wenn Sie eine Adresse eingeben, fragt Ihr Browser diese ab. DNSempfängt die IP-Adresse und verbindet sich mit diesem Server.
Pharming-Angriffe stören diesen Prozess an einem von zwei Punkten: DNS Server, die viele Benutzer bedienen, oder die Host-Dateien auf einzelnen Geräten, die lokale Übersetzungen durchführen, bevor sie konsultiert werden DNS Servers
Pharming-Websites sind auf Täuschung ausgelegt. Angreifer erstellen Repliken, die HTML, CSS, Bilder und Funktionen legitimer Websites kopieren. Sie verwenden dieselben Farbschemata, Layouts und Markenelemente. Anmeldeformulare erfassen die Zugangsdaten und leiten die Nutzer nach dem Abfangen der Informationen manchmal sogar auf die echte Website weiter, sodass die Opfer nichts bemerken.
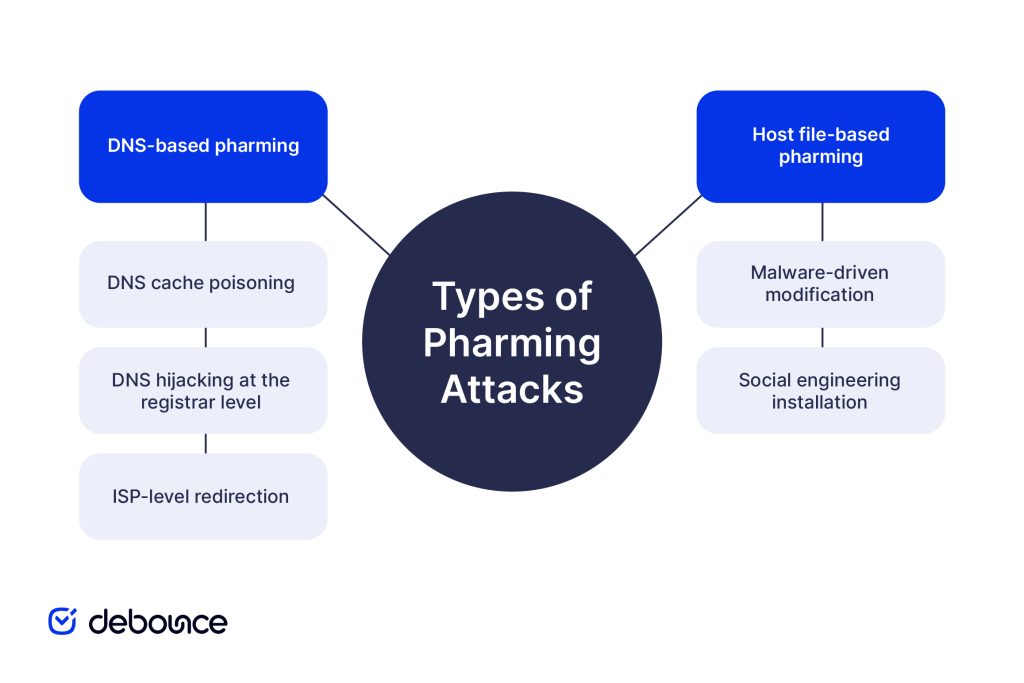
Pharming-Angriffe lassen sich in zwei Hauptkategorien einteilen, je nachdem, wo die DNS Korruption tritt auf und wie viele Nutzer sind betroffen?
DNS-basierte Angriffe zielen auf die gemeinsam genutzte Infrastruktur ab, die vielen Benutzern dient, was sie im Hinblick auf den Umfang zu einer gefährlicheren Kategorie macht.
Angreifer nutzen Schwachstellen in DNS Serversoftware zum Einfügen falscher Datensätze in Server-Caches. Einmal zwischengespeichert, bleibt die falsche Übersetzung so lange bestehen, bis der Cache abläuft oder manuell gelöscht wird, was potenziell alle Benutzer dieses Servers betrifft. DNS Server für Stunden oder Tage.
Diese Angriffsart ist seit den 1990er Jahren bekannt, aber Schwachstellen in DNS Es werden weiterhin Infrastrukturlücken entdeckt. Die Kaminsky-Sicherheitslücke von 2008 legte grundlegende Schwächen in der Infrastruktur offen. DNSDies ermöglichte Cache-Poisoning in großem Umfang und führte zu dringenden branchenweiten Patches. Seitdem wurden ähnliche Schwachstellen entdeckt.
Angreifer, die Zugang zu Domain-Registraren (den Unternehmen, die Domainregistrierungen verwalten) erlangen, können die offiziellen Domains verändern. DNS Einträge für legitime Domains, die mybank.com auf die vom Angreifer kontrollierten Server auf autoritativer Ebene verweisen, anstatt nur Caches zu vergiften.
Dieser Angriff ist schwieriger durchzuführen, betrifft aber alle Nutzer weltweit, nicht nur diejenigen, die eine bestimmte Software verwenden. DNS Server. Hochkarätige Domain-Hijacking-Vorfälle haben den Datenverkehr großer Organisationen umgeleitet, bevor sie entdeckt und rückgängig gemacht wurden.
Kompromittierte oder böswillige Internetdienstanbieter können umleiten DNS Anfragen werden transparent gestellt und betreffen alle Kunden, ohne dass einzelne Geräte oder externe Geräte berührt werden müssen. DNS Servers
Host-File-Angriffe zielen auf einzelne Geräte anstatt auf gemeinsam genutzte Infrastrukturen ab, was zwar ihr Ausmaß begrenzt, sie aber auch für weniger versierte Angreifer zugänglich macht.
Viren, Trojaner und andere Schadsoftware, die Computer infizieren, enthalten häufig Funktionen zur Modifizierung der Hosts-Datei. Nach der Modifizierung leitet das infizierte Gerät gezielt aufgerufene Domains stets auf vom Angreifer kontrollierte Websites um, unabhängig von den Einstellungen anderer Nutzer. DNS Der Server sagt.
Nutzer können durch E-Mail-Anhänge, gefälschte Software-Downloads oder Drive-by-Website-Infektionen dazu verleitet werden, Skripte oder Software auszuführen, die ihre Hosts-Datei direkt verändern. Im Gegensatz dazu DNS Beim sogenannten Poisoning, das den Zugriff auf den Server erfordert, können Host-File-Angriffe von jedem durchgeführt werden, der einen Benutzer dazu verleiten kann, bösartigen Code auszuführen.
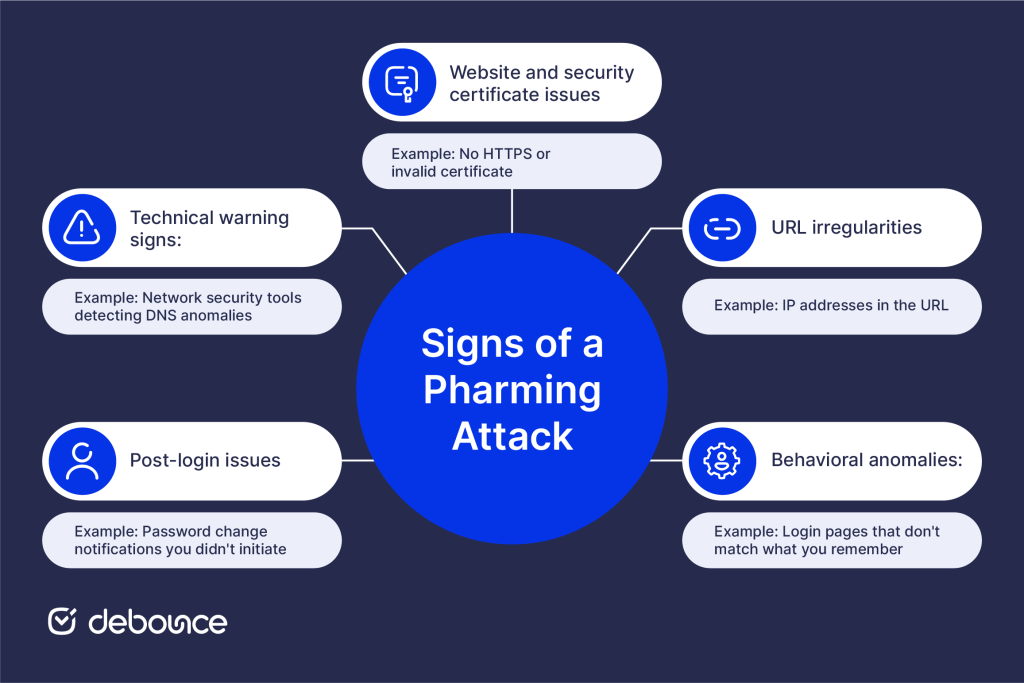
Pharming ist so konzipiert, dass es unsichtbar bleibt, aber bestimmte Warnzeichen deuten darauf hin, dass Sie möglicherweise auf eine betrügerische Webseite weitergeleitet wurden.
Website- und Sicherheitszertifikatsprobleme:
URL Unregelmäßigkeiten:
Verhaltensanomalien:
Probleme nach dem Login:
Technische Warnschilder:
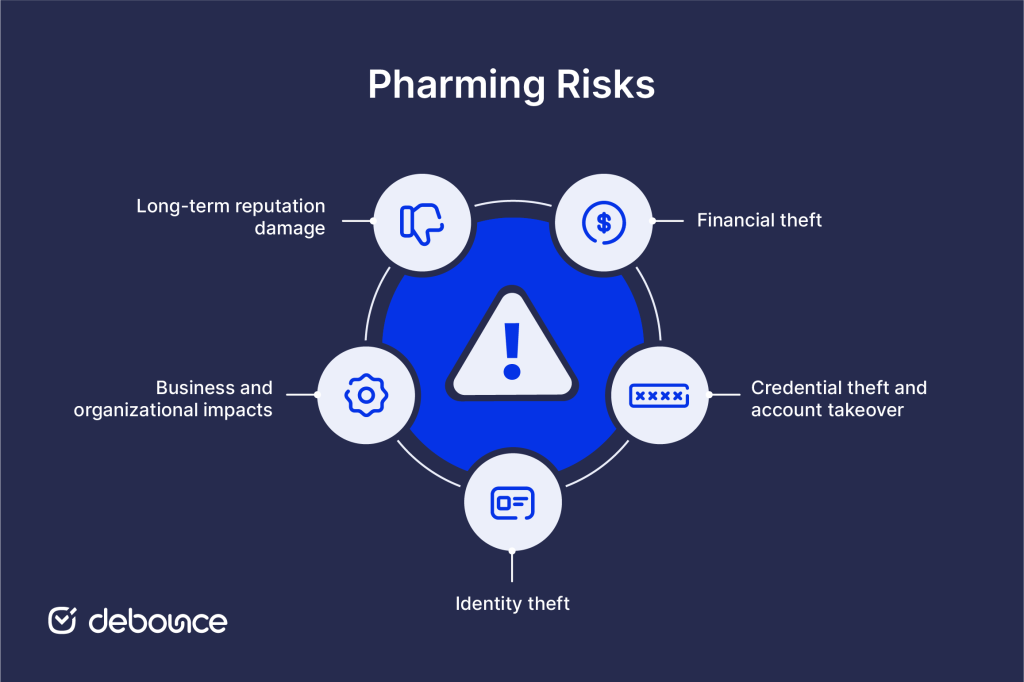
Erfolgreiche Pharming-Angriffe verursachen schwerwiegende und oft lang anhaltende Schäden in den Bereichen Finanzen, Datenschutz und Organisation.
Der Diebstahl von Bankdaten durch Pharming ermöglicht den direkten Zugriff auf Konten. Angreifer loggen sich in die erbeuteten Konten ein, veranlassen Überweisungen, plündern Ersparnisse und tätigen Einkäufe, bevor die Opfer den Betrug bemerken. Finanzbetrug infolge von Pharming ist oft schwer zu beheben, insbesondere bei internationalen Überweisungen.
Auf gefälschten E-Commerce-Websites abgefangene Zahlungskarteninformationen ermöglichen betrügerische Einkäufe und Kartenklonierung, die so lange zu Verlusten führen, bis die Karten gesperrt und ersetzt werden.
Erbeutete Zugangsdaten bleiben selten auf ein einzelnes Konto beschränkt. Viele Menschen verwenden Passwörter für mehrere Dienste, sodass ein gestohlenes Bankpasswort auch Zugang zu E-Mail, Cloud-Speicher, sozialen Medien und mehr ermöglichen kann. Von dort aus können Angreifer Passwortzurücksetzungen auslösen und sich Schritt für Schritt durch die verbundenen Konten bewegen, wodurch aus einem einzelnen Kompromittierungsversuch eine viel größere Übernahme wird.
Durch Pharming erlangte persönliche Daten wie Namen, Adressen, Sozialversicherungsnummern und Geburtsdaten können für Identitätsdiebstahl missbraucht werden. Sind diese Daten einmal offengelegt, können Kriminelle damit betrügerische Konten eröffnen, falsche Steuererklärungen einreichen oder Kredite im Namen des Opfers missbräuchlich nutzen. Der finanzielle Schaden kann erst nach Jahren erkannt und vollständig behoben werden.
Organisationen, die von Pharming betroffen sind, sehen sich mit Betriebsstörungen, dem Verlust von Kundendaten und regulatorischen Konsequenzen konfrontiert. Ein erfolgreicher Pharming-Angriff kann dazu führen, dass Unternehmen, die Pharming betreiben, mit Betriebsunterbrechungen, dem Verlust von Kundendaten und regulatorischen Konsequenzen konfrontiert werden. DNS Eine Domain-Hijacking-Attacke, die die eigene Domain eines Unternehmens betrifft, kann alle Kunden auf betrügerische Websites umleiten und das Vertrauen schädigen, selbst wenn das Unternehmen selbst nicht kompromittiert wurde. Die Wiederherstellung erfordert DNS Die Ausbreitungszeit führt dazu, dass die Nutzer im Unklaren darüber sind, welche Seiten seriös sind.
Unternehmen, deren Kunden Opfer von Pharming wurden, müssen mit Reputationsschäden rechnen, selbst wenn die Angreifer und nicht das Unternehmen selbst verantwortlich waren. Das Vertrauen der Kunden lässt sich nach Sicherheitsvorfällen nur schwer wiederherstellen, insbesondere wenn Finanz- oder personenbezogene Daten betroffen sind.
E-Mail-Spam Phishing und Pharming werden oft zusammen verwendet: Phishing-E-Mails treiben Nutzer auf kompromittierte Webseiten. URLs, die verschiedene Verabreichungsmechanismen kombinieren, um eine maximale Wirkung zu erzielen.
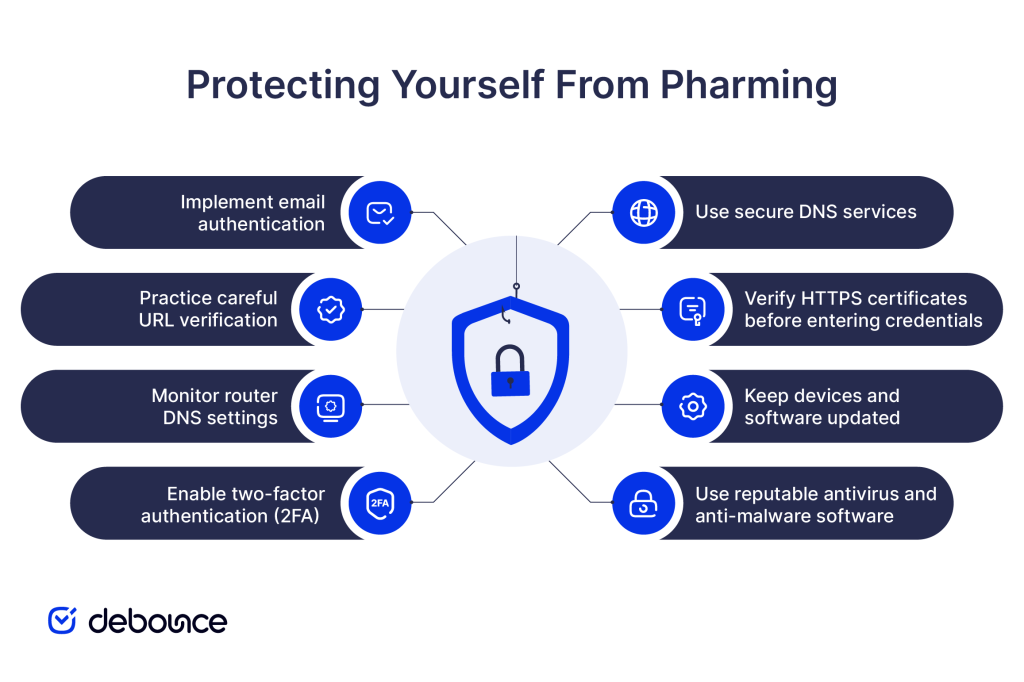
Der Schutz vor Pharming erfordert technische Vorkehrungen, Verhaltensgewohnheiten und organisatorische Sicherheitsmaßnahmen.
Standardmäßig vom Internetanbieter bereitgestellt DNS Server bieten nur minimale Sicherheit. Umstellung auf sicherheitsorientierte Systeme DNS Anbieter, die implementieren DNS Sicherheitserweiterungen (DNSSEC) und verwenden Sie verschlüsselte DNS Protokolle verringern das Vergiftungsrisiko. DNSSEC digitalisiert DNS Dadurch wird es Angreifern deutlich erschwert, falsche Einträge einzufügen.
Bevor Sie sich bei sensiblen Websites wie Online-Banking-, E-Mail- oder Finanzdiensten anmelden, überprüfen Sie das HTTPS-Zertifikat:
Geben Sie Ihre Anmeldedaten niemals auf Seiten ein, die Zertifikatsfehler anzeigen, selbst wenn die Seite korrekt aussieht.
Sicherheitspatches für Betriebssysteme, Browser und Antivirensoftware beheben bekannte Schwachstellen, die von Pharming-Malware ausgenutzt werden, um Host-Dateien zu verändern oder Daten abzufangen. DNS Anfragen. Durch die Aktivierung automatischer Updates wird sichergestellt, dass Patches umgehend angewendet werden, ohne dass eine manuelle Überwachung erforderlich ist.
Sicherheitssoftware erkennt verdächtige Änderungen an der Host-Datei. DNS Änderungen und Schadsoftware, die hostbasierte Pharming-Angriffe ermöglicht. Echtzeitschutz, der Systemänderungen überwacht, erkennt Modifikationen sofort und nicht erst, wenn bereits Schaden entstanden ist.
Selbst wenn Pharming Ihre Anmeldedaten abfängt, verhindert die Zwei-Faktor-Authentifizierung (2FA) den Zugriff auf Konten ohne den zweiten Verifizierungsfaktor. Zeitbasierte Einmalpasswörter (TOTP) und Hardware-Sicherheitsschlüssel sind besonders effektiv, da sie von Angreifern, die Anmeldedaten von einer Pharming-Seite erbeutet haben, nicht wiederhergestellt werden können.
Heimrouter sind ein häufiges Ziel von Pharming-Angriffen. Schadsoftware oder Angreifer, die die Administratorrechte des Routers kompromittiert haben, können diese verändern. DNS Einstellungen zur Umleitung des gesamten Netzwerkverkehrs im Haushalt. Router regelmäßig überprüfen. DNS Konfiguration, um sicherzustellen, dass es auf Ihr beabsichtigtes Ziel verweist DNS Anbieter statt vom Angreifer kontrollierter Server.
Einblick in das URLPrüfen Sie Ihre Zugangsdaten sorgfältig, bevor Sie sie eingeben. Dies gilt insbesondere nach dem Klicken auf Links aus beliebigen Quellen. Achten Sie auf subtile Domain-Variationen, stellen Sie sicher, dass Sie über HTTPS verbunden sind, und überprüfen Sie das Zertifikat vor dem Anmelden.
Richtige Konfiguration von SPF Aufzeichnungen und DMARC Dies hilft, E-Mail-basierte Angriffe zu verhindern, die häufig mit Pharming-Kampagnen einhergehen, und reduziert die Anzahl von Phishing-E-Mails, die Nutzer auf kompromittierte Webseiten weiterleiten. Die gemeinsame Verteidigung von E-Mail- und Webinfrastruktur schließt die kombinierten Angriffsvektoren, die Angreifer am häufigsten nutzen.
Aufrechterhaltung saubere E-Mail-Listen reduziert das organisatorische Risiko von zurückgesendete E-Mails und ungültige Kontakte, die Angreifer zur Aufklärung vor dem Start gezielter Pharming-Kampagnen ausnutzen können.
Pharming leitet Nutzer von legitimen Webseiten auf betrügerische Kopien um, indem es deren E-Mails manipuliert. DNS Systeme oder die Manipulation von Geräte-Hostdateien können ohne verdächtige Links oder offensichtliche Täuschung manipuliert werden. Nutzer, die korrekte Adressen eingeben, können auf perfekt nachgebildeten gefälschten Websites landen und Zugangsdaten, Finanzdaten und persönliche Informationen verlieren, ohne etwas zu bemerken.
Schutz erfordert mehrere Ebenen: sichern DNS Dienstleistungen, die implementieren DNSSicherheitsmaßnahmen, sorgfältige Überprüfung des HTTPS-Zertifikats vor der Eingabe von Anmeldedaten, aktualisierte Geräte und Sicherheitssoftware, Zwei-Faktor-Authentifizierung, die auch bei abgefangenen Passwörtern gültig bleibt, und Router-Sicherheit, die dies verhindert DNS Modifikation auf Netzwerkebene.
Wechseln Sie Ihr Gerät und Ihren Router. DNS Einstellungen an einen sicherheitsorientierten Anbieter, der Folgendes unterstützt DNSSEC und verschlüsselt DNS Stellen Sie heute Anfragen. Aktivieren Sie dann die Zwei-Faktor-Authentifizierung für alle Finanz-, E-Mail- und sensiblen Konten, um sicherzustellen, dass erbeutete Anmeldeinformationen allein nicht ausreichen, damit Angreifer ihre Angriffe durchführen können.
Sorgen Sie neben der Websicherheit auch für eine starke E-Mail-Sicherheit. DeBounce Um Ihre E-Mail-Listen sauber und Ihre Versandinfrastruktur stabil zu halten und so das Risiko von Phishing und Spam, die häufig mit Pharming-Kampagnen einhergehen, zu reduzieren, ist eine sichere E-Mail-Umgebung, die verifizierte Empfänger erreicht, Teil derselben Sicherheitsstrategie, die auch vor webbasierten Angriffen wie Pharming schützt.
Ja, Pharming ist in den meisten Ländern gemäß den Gesetzen gegen Computerbetrug und Cyberkriminalität illegal, darunter auch Gesetze wie der US Computer Fraud and Abuse Act.
Pharming ist seltener als Phishing, aber deutlich gefährlicher, wenn es vorkommt. Groß angelegte Angriffe DNS Vergiftungsfälle haben Millionen von Nutzern gleichzeitig betroffen, während hostbasiertes Pharming durch Malware einzelne Nutzer kontinuierlich im Rahmen umfassenderer Malware-Kampagnen beeinträchtigt.
Hier finden Sie schnelle Antworten auf Ihre Fragen zu unseren Preisen und Tarifen.
Nutzen Sie Ihr Handy oder Ihren Laptop häufig, um Ihre E-Mails zu checken? Dann sind Sie nicht allein. Denn Studien zeigen, dass…
Eine hervorragende Abmeldeseite macht die Abmeldung einfach, bietet Optionen für Präferenzen oder Häufigkeit, ohne Nutzer in eine Falle zu locken, und bestätigt die Abmeldung sofort. Eine übersichtliche Abmeldeseite...

Microsoft SNDS ist ein kostenloses, IP-zentriertes Reporting-Tool, das Ihre Reputation anzeigt. OutlookHotmail und Live. Die drei Filterstatus (Grün, Gelb,...
Die E-Mail-Drosselung begrenzt die Anzahl der Nachrichten, die innerhalb eines bestimmten Zeitraums zugestellt werden können, um Server zu schützen und Spam zu reduzieren. Verzögerungen bei der E-Mail-Zustellung...
Als Unternehmer denkt man als Erstes darüber nach, wie man die E-Mails des Unternehmens verwaltet. Schließlich ist E-Mail ein...
Die meisten Antworten kommen beim zweiten oder dritten Kontakt – Stille nach einer E-Mail ist in der Regel auf eingehende Nachrichten im Posteingang zurückzuführen und keine Ablehnung. Jede Nachfassaktion sollte …